【2026年10月】脆弱性情報まとめ|eMudhra証明書漏洩とPHP・Node.js・GitLab・Javaの修正版を解説
- 2026年10月の脆弱性は「eMudhraの証明書漏洩」と「各ソフトウェアの脆弱性」の2種類が同時期に発生
- PHP・GitLab(自社運用版)・Node.jsは深刻度が高く、該当する場合は最優先で修正版を適用
- AIで脆弱性が見つかるスピードが上がり、修正版をすばやく適用できる体制づくりが課題に
2026年10月の脆弱性情報は、インドの認証局「eMudhra」の証明書の秘密鍵漏洩と、PHP・Node.js・GitLab・Javaの修正版公開が同じ週に重なったのが特徴です。とはいえ、「自社は何を更新すればいい?」「どれから対応すべき?」と疑問に思っている方も多いのではないでしょうか?
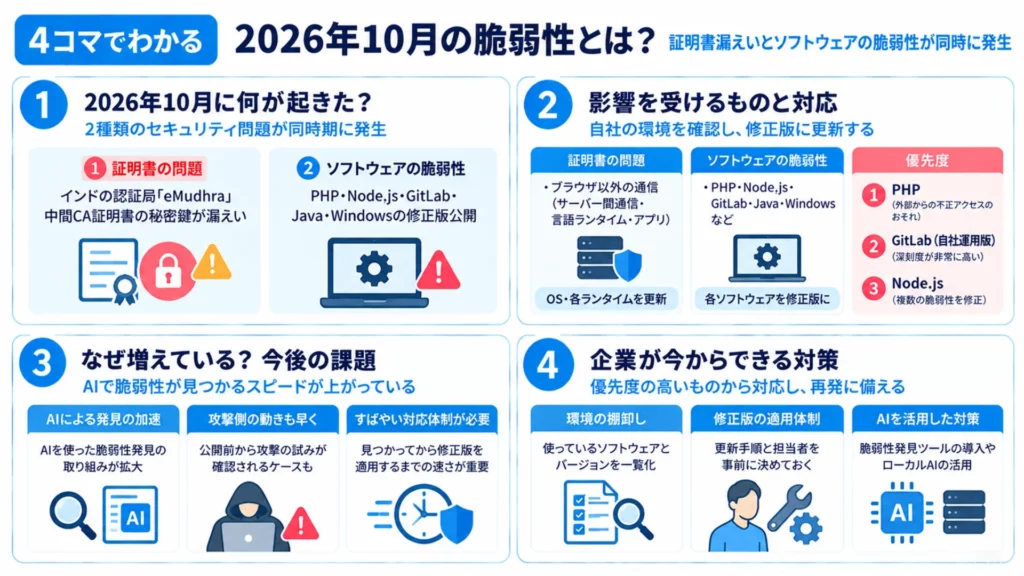
この記事では、各問題の概要と修正済みバージョンを一覧で解説します。最後まで読むことで、自社で優先して対応すべきものがわかります。ぜひ最後までご覧ください。
\生成AIを活用して業務プロセスを自動化/
2026年10月、何が起きているのか
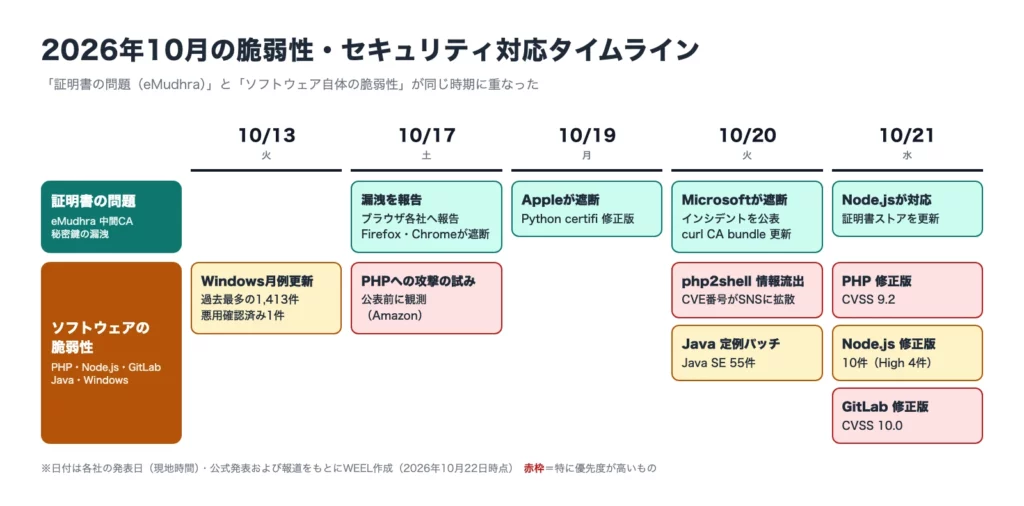
2026年10月13日〜21日にかけて、原因の異なる2種類のセキュリティ問題が立て続けに発表されました。どちらも「修正版に更新する」ことで対応できますが、確認すべき対象が異なります。
| 項目 | 証明書の問題 | ソフトウェア自体の脆弱性 |
|---|---|---|
| 対象 | インドの認証局「eMudhra」の中間CA証明書 | PHP・Node.js・GitLab・Java・Windows |
| 何が起きたか | 証明書の秘密鍵が漏洩し、なりすましに悪用されるおそれ | プログラムの不具合を突かれ、遠隔操作などをされるおそれ |
| 影響を受けるもの | ブラウザ以外で通信するサーバー・言語ランタイム・アプリ | 該当ソフトウェアを動かしているサーバーやPC |
| 必要な対応 | OSの証明書ストアや各ランタイムを更新 | 各ソフトウェアを修正版に更新 |
Node.jsのように、1回の更新で両方の問題に対応するソフトウェアもあります。まずは証明書の問題から順に見ていきましょう。
インドの認証局「eMudhra」で中間CA証明書の秘密鍵が漏洩
2026年10月20日、インドの認証局(Webサイトの身元を保証する証明書を発行する機関)であるeMudhraについて、8つの中間CA証明書の秘密鍵が漏洩していたことが公表されました。※1 秘密鍵が不適切な方法で生成されており、2025年4月の作成時点から証明書そのものから誰でも秘密鍵を復元できる状態だったとされています。
この鍵を手にした人は、任意のWebサイトやサービスになりすました証明書を作れます。実際に悪用されたかどうかは、2026年10月22日時点でわかっていません。
主要ブラウザは、10月17日(Firefox・Chrome)、19日(Apple)、20日(Microsoft)に順次この証明書をブロックしています。一方で、注意が必要なのはブラウザ以外の通信です。サーバー間通信やコマンドラインツール、Java・Node.js・Pythonなどで作ったアプリは、OSや言語ランタイムが持つ証明書の一覧を使うため、個別に更新しなければなりません。
| ソフトウェア | 対応状況 | 修正済みバージョン |
|---|---|---|
| Ubuntu(ca-certificates) | 修正済み | 20260816ubuntu0.22.04.1 ほか |
| Debian(ca-certificates) | 修正済み | 20250419~deb12u2 ほか |
| Arch Linux(ca-certificates-mozilla) | 修正済み | 3.131.1-1 |
| Fedora(ca-certificates) | 修正済み | 2026.2.92_v9.0.319 |
| FreeBSD(caroot) | 修正済み | 15.1-RELEASE-p6 ほか |
| NSS | 修正済み | 3.131.1 |
| curl(CA bundle) | 修正済み | 2026-10-20版 |
| Go | 修正済み | 1.27.3/1.26.10 |
| Java(OpenJDK・Oracle JDK) | 修正済み | 27.0.1.0.2/25.0.5.0.2/21.0.13.0.2/17.0.21.0.2/11.0.33.0.2/8u511 |
| Node.js | 修正済み | 26.12.1/24.22.1/22.23.4 |
| Python(certifi) | 修正済み | 2026.10.19 |
| Rust(rustls-webpki) | 修正済み | 0.103.16 |
| Electron | 修正済み | 44.9.1/43.8.1/42.11.16 |
| Claude Code | 修正済み | 2.1.303 |
| Deno | 修正済み | 2.9.8 |
| Bottlerocket | 対応中 | ― |
| Bun | 対応中 | ― |
必要な対応は、ブラウザとOSを最新版にしたうえで、上の表に該当するランタイムやツールを修正済みバージョンに更新することです。Dockerなどのコンテナで動かしているサービスは、ベースイメージを更新して作り直しましょう。対応状況は随時更新されているため、最新の情報は対応状況をまとめたサイト※1で確認してください。
各ソフトウェアの脆弱性と修正版
| ソフトウェア | 公開日 | 修正件数・深刻度 | 修正版 | 優先度 |
|---|---|---|---|---|
| PHP | 10月21日 | 2件(CVSS 9.2) | 8.5.12/8.4.27/8.3.36/8.2.35 | 最優先 |
| GitLab(自社運用版) | 10月21日 | 12件(うち1件はCVSS 10.0) | 19.5.1 ほか7系統 | 最優先 |
| Node.js | 10月21日 | 10件(High 4件)+eMudhra対応 | 26.12.1/24.22.1/22.23.4 | 高 |
| Windows | 10月13日 | 1,413件(悪用確認済み1件) | 10月の月例更新 | 高 |
| Java SE | 10月20日 | 55件(Criticalなし) | 10月の定例パッチ適用版 | 中 |
上の早見表のうち、PHPと自社運用のGitLabは認証なしで外部からプログラムを実行されるおそれがあり、該当する場合は最優先で対応が必要です。ここからは、それぞれの脆弱性の内容と注意点を解説します。
PHP|修正版より先に情報が漏れた「php2shell」
PHPは2026年10月21日、2件の深刻な脆弱性(CVE-2026-109618/CVE-2026-109619)を修正した8.5.12・8.4.27・8.3.36・8.2.35を公開しました。※2 どちらもログインなしで外部からプログラムを実行される(リモートコード実行)おそれがあり、PHP-FPMやApacheのmod_phpなどWebリクエストを処理するすべてのPHP環境が対象です。
今回は公開予定日より前に「php2shell」の通称で情報が出回り、修正版の公開が1日前倒しされました。※3 PHP本体の問題のため、WordPressなどのアプリ側を更新しても解消しません。PHP 8.1以前は公式の修正版が出ない点にも注意が必要です。
Node.js|10件を修正、eMudhra対応も同時に実施
Node.jsは2026年10月21日、26.x・24.x・22.x系統の修正版を公開しました。※4 修正された10件のうち4件が深刻度「High」で、Brotli形式の圧縮データの処理を悪用したリモートコード実行や、TLS証明書の確認をすり抜けられる脆弱性が含まれます。
同じリリースで、eMudhraの中間CA証明書を信頼しない設定への変更も行われています。つまり、Node.jsは今回の修正版に更新すれば両方の問題に対応できます。Webサービスや社内ツールをNode.jsで動かしている場合は、早めに更新しておきましょう。
GitLab|自社サーバーで運用しているなら最優先
GitLabは2026年10月21日、19.5.1・19.4.3・19.3.6など7系統の修正版を公開しました。※5 修正された12件のうち1件(CVE-2026-110264)は最大の深刻度であるCVSS 10.0で、ログインしていない第三者がGitLabサーバー上で任意のプログラムを実行できるおそれがあります。
クラウド版のGitLab.comはすでに修正済みのため、利用者側の対応は不要です。一方で、自社サーバーで運用している場合は修正版へのアップグレードが必要になります。ソースコードや認証情報が集まるシステムなので、ほかの作業より優先して対応してください。
Java|四半期ごとの定例パッチ、対象が広いので棚卸しを
Oracleは2026年10月20日、四半期ごとの定例セキュリティ更新(Critical Patch Update)を公開しました。Oracle製品全体で1,200件を超える脆弱性が修正され、Java SE向けは55件です。※6
最も深刻な「Critical」に分類されたものはありません。ただし、55件中49件は認証なしで外部から悪用できるとされています。Javaは業務システムや社内ツールの内部で使われていることも多いため、どこで動いているかを洗い出してから更新を進めるとよいでしょう。
Oracle JDKを使っている場合は、Oracleの公式ダウンロードページから最新版を入手できます。OpenJDKをもとにしたEclipse Temurin・Amazon Corretto・Microsoft Build of OpenJDKなどを使っている場合は、それぞれの配布元が公開する10月の更新版に入れ替えてください。
Linuxのパッケージで導入したJavaは、aptやdnfなどのパッケージマネージャーで更新できます。更新後は「java -version」コマンドでバージョンが上がっているかを確かめておきましょう。
Windows|月例アップデートは過去最多の1,413件
Microsoftが2026年10月13日に公開した月例アップデートでは、過去最多となる1,413件の脆弱性が修正されました。※7 対象はWindowsのほか、Office・Exchange Server・SharePointなどにも及びます。
このうち、Windowsシェルの保護機能を回避できる脆弱性(CVE-2026-96951)はすでに攻撃への悪用が確認されています。自動更新を止めているPCやサーバーがないか、あわせて確認してください。
通常の業務PCであれば、「設定」→「Windows Update」→「更新プログラムのチェック」から適用できます。更新後に再起動を求められた場合は、再起動まで済ませて適用が完了します。
複数台をまとめて管理している場合や、インターネットにつながっていないサーバーに適用する場合は、Microsoft Update カタログで該当の更新プログラム(KB番号)を検索してダウンロードする方法もあります。
脆弱性の発表が増えている理由
修正件数が増えている背景のひとつとして、AIを使って脆弱性を探す取り組みの広がりが挙げられます。今回のPHPの脆弱性も、OpenAIがオープンソースの保守を支援する取り組み「Patch the Planet」のもとで、セキュリティ企業のCalifなどがAIを活用して発見し、PHP側へ報告したものです。※8
一方で、AIを使えるのは守る側だけではありません。PHPの件では、正式な公表前の10月17日にはすでに攻撃の試みが観測されていました。※3 脆弱性が見つかってから修正版を適用するまでの速さが、これまで以上に問われています。
Patch the Planetを含むOpenAIの「Daybreak」構想については下記で解説
企業が今からできる対策
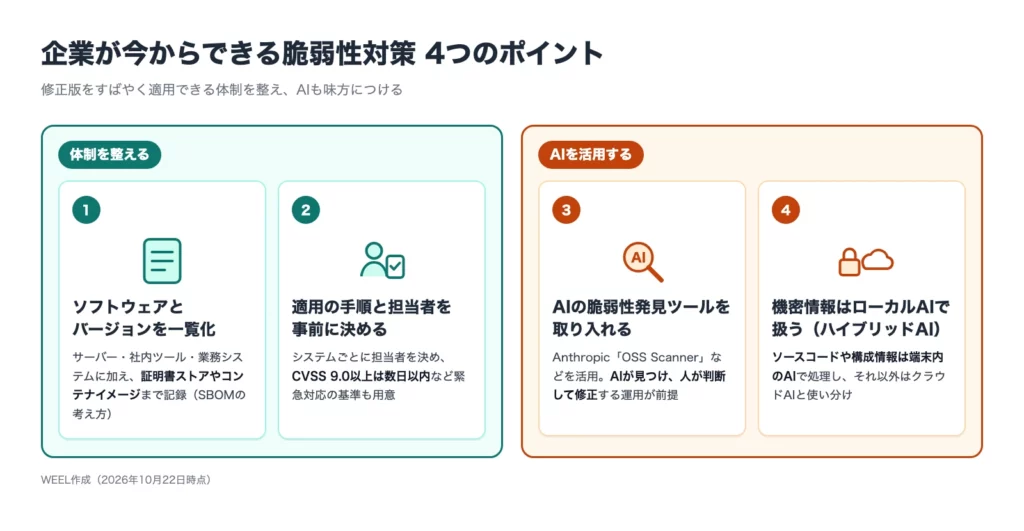
脆弱性の発表が増えるなかで、発表のたびに慌てて対応するのでは追いつきません。ここでは、修正版をすばやく適用するための体制づくりと、AIを活用した対策を4つ紹介します。
使っているソフトウェアとバージョンを一覧化する
脆弱性が発表されたとき、最初に必要なのは「自社が影響を受けるか」の判断です。そのためには、サーバー・社内ツール・業務システムで使っているソフトウェアとバージョンの一覧を用意しておきます。
今回のeMudhraの件のように、OSの証明書ストアや言語ランタイムなど、普段は意識しない部品が対象になることもあります。ソフトウェアの構成部品を一覧にしたSBOM(ソフトウェア部品表)の考え方を取り入れ、コンテナイメージやライブラリまで含めて記録しておくと確認が早く済みます。
修正版を適用する手順と担当者を事前に決めておく
一覧を作っても、誰がいつ更新するかが決まっていなければ対応は進みません。システムごとに更新の担当者と、検証から本番適用までの手順を決めておきましょう。
深刻度の高い脆弱性は、通常の定期メンテナンスを待たずに適用する「緊急対応」の基準も用意しておくと判断に迷いません。PHPやGitLabのようにCVSS 9.0以上のものは、発表から数日以内に適用するといった目安が考えられます。
AIの脆弱性発見ツールを取り入れる
攻撃側より先に脆弱性を見つけるために、守る側もAIを活用できます。Anthropicは2026年10月8日、Claude Mythosなどの最新モデルでオープンソースのコードを定期的にスキャンする「OSS Scanner」を無料で公開しました。※9 プロジェクトのメンテナーがGitHub上で申し込むと、再現手順や原因の説明、修正案を含むレポートが届きます。
Anthropicによると、これまでに29,000件以上の脆弱性候補を検出し、専門家が確認した重大度の高い97件のうち85件(88%)が本物と判断されました。ただし、レポートは誤りを含む可能性があり、AIが見つけ、人が判断して修正する運用が前提です。OpenAIのPatch the Planetも、AIの検出結果をTrail of Bitsが検証してから報告しています。
日々の情報収集にもAIが役立ちます。各社の公式発表をAIで要約し、自社のソフトウェア一覧と照らし合わせれば、影響の有無をすばやく確認できます。
OSS Scannerで使われているClaude Mythosについては下記でも解説
機密情報はローカルAIで扱う|ハイブリッドAIという考え方
セキュリティ対策にAIを使う場面では、ソースコードやサーバーの構成情報など、外部に出したくない情報を扱うこともあります。こうした情報は端末内で動くローカルAIで処理し、それ以外はクラウドAIを使うという使い分けが「ハイブリッドAI」と呼ばれる考え方です。
AIに渡してよい情報と社内にとどめる情報の線引きを先に決めておけば、セキュリティ対策でもAIを活用しやすくなります。
WEELは、日本HPが主導する「HP ハイブリッドAI推進コミッティ」の幹事企業として、ローカルAIとクラウドAIを組み合わせたAIソリューションの開発・実装に取り組んでいます。その知見を活かし、「機密情報を外部に出さずにAIを活用したい」といったご相談にも対応できますので、お気軽にお問い合わせください。
優先度の高いものから早急に修正して今後に備えよう
2026年10月は、eMudhraの証明書漏洩とPHP・Node.js・GitLab・Javaの脆弱性修正が重なりました。PHP・自社運用のGitLab・Node.jsは深刻度が高いため、該当する場合は早急に修正版を適用しましょう。
AIによって脆弱性が見つかるスピードが上がるなか、「使っているソフトウェア」「更新の担当者」「適用の時期」を決めておくことが対策の第一歩です。
「生成AIで新しいプロダクトを作りたい」「もっと本格的に生成AIを業務に組み込みたい」とお考えの方は、ぜひ株式会社WEELにご相談ください。
開発実績として、
・新規事業室での「リサーチ」「分析」「事業計画検討」を70%自動化するAIエージェント
・社内お問い合わせの1次回答を自動化するRAG型のチャットボット
・過去事例や最新情報を加味して、10秒で記事のたたき台を作成できるAIプロダクト
・お客様からのメール対応の工数を80%削減したAIメール
・サーバーやAI PCを活用したオンプレでの生成AI活用
・生徒の感情や学習状況を踏まえ、勉強をアシストするAIアシスタント
などの開発実績がございます。
生成AIを活用したプロダクト開発の支援内容は、以下のページでも詳しくご覧いただけます。
➡︎株式会社WEELのサービスを詳しく見る。
アイデア段階でも構いません。まずは無料相談でお気軽にご相談ください。
➡︎生成AIを活用したプロダクト開発・業務効率化について相談する
「生成AIを社内で活用したい」「生成AIの事業をやっていきたい」という方に向けて、通勤時間に読めるメルマガを配信しています。
最新のAI情報を日本最速で受け取りたい方は、以下からご登録ください。
また、弊社紹介資料もご用意しておりますので、併せてご確認ください。
2026年10月の脆弱性に関するよくある質問
※1:eMudhra Intermediate CA Compromise(対応状況まとめ)/Mozilla Bugzilla #2083449
※2:PHP: Hypertext Preprocessor
※3:php2shell (CVE-2026-109618, CVE-2026-109619): Frequently Asked Questions(Tenable)
※4:Node.js — October 2026 Security Releases
※5:GitLab Patch Release: 19.5.1, 19.4.3, 19.3.6
※6:Oracle Critical Patch Update Advisory – October 2026
※7:Microsoft Security Response Center – October 2026 Security Updates
※8:Patch the Planet: a Daybreak initiative to support open source maintainers(OpenAI)
※9:Launching an opt-in vulnerability-finding service for open source(Anthropic)