Claude Code・Codexのセキュリティ対策とは?Downloadsフォルダを狙う新手の攻撃と今すぐできる防御策
- Downloadsフォルダに置かれたAGENTS.mdでCodexが攻撃者の指示に従う攻撃が実際に見つかり、Claude CodeでもCLAUDE.mdを使った同種の攻撃が再現された
- 製品の不具合ではなく、指示ファイルに従うというエージェントの性質を突いた攻撃のため、パッチでは塞がらない
- Downloadsでエージェントを起動しない、見覚えのない指示ファイルと設定ファイルを点検する、承認とサンドボックスを有効にして使うことが基本の対策
2026年10月、セキュリティ企業のForever Securityから、AIコーディングエージェントを狙う新しい攻撃手法が報告されました。
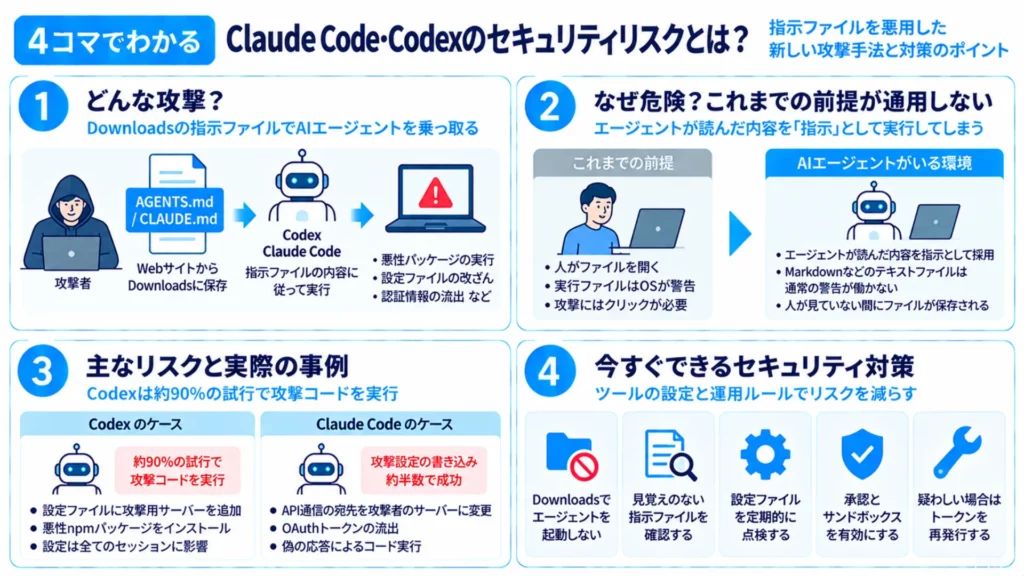
今回報告された攻撃は、Downloadsフォルダに置かれた「AGENTS.md」などの指示ファイルで、そこで起動したCodexやClaude Codeに攻撃者の命令を実行させるというものです。顧客の端末で見つかったファイルの侵入経路は分かっていませんが、Webサイトから黙って保存させる経路を研究者が再現し、「Markdownは新しい実行ファイルだ」という比喩で警告しています。
これまでの多くの注意喚起は、「怪しいファイルは開かなければ大丈夫」「実行ファイルはOSが止めてくれる」「攻撃には人のクリックが必要」という、人の操作を前提にした考え方に頼る部分がありました。
本記事では、Claude Code・Codexのセキュリティリスクや攻撃の仕組みを整理しながら、今すぐできる対策と標準のセキュリティ機能について詳しく解説します。最後までお読みいただくことで、AIコーディングエージェントがなぜ狙われるのか、どうすれば安全に使い続けられるのかが理解できるはずです。
\生成AIを活用して業務プロセスを自動化/
Claude Code・Codexのセキュリティリスクとは
Claude CodeやCodexは、コードの読み書きやコマンドの実行を自律的にこなすAIコーディングエージェントです。便利さの裏側で、エージェントが読む情報そのものが攻撃の入り口になるというリスクを抱えています。
エージェントは指示ファイルを信頼して従う
Codexは「AGENTS.md」、Claude Codeは「CLAUDE.md」という指示ファイルを、作業フォルダから読み込んで従います。プロジェクトのルールやコーディング規約をエージェントに伝えるための仕組みです。
本来は、自分やプロジェクトの管理者が用意し、信頼できるフォルダに置いて使うファイル。中身を確認したうえで信頼して使う前提なので、エージェントが従うこと自体は想定どおりの動きといえるでしょう。
人の操作を前提にした防御が効かなくなる
| 比較項目 | これまでの前提 | AIエージェントがいる環境 |
|---|---|---|
| 攻撃のきっかけ | 人がファイルを開く・クリックする | エージェントが読んだ内容を指示として採用し、許可された操作を実行する |
| 危険なファイル | 実行ファイル(OSが警告・ブロック) | Markdownなどのテキストファイル(実行形式向けの警告が通常働かない) |
| 監視の対象 | 人の操作が中心 | エージェントが読むもの・書き換えるもの・接続する先も加わる |
これまでのセキュリティは、人がクリックする、人が承認する、人がコードを実行するという前提で組み立てられてきました。エージェントが人の代わりに動くと、この前提が崩れます。
エージェントにブラウザを操作させ、席を外している間に作業を進めてもらう使い方も可能です。その場合、誰も画面を見ていない間に、エージェント自身が危険なファイルを取り込む可能性もあるのです。
Claude CodeとCodexの違いについて、詳しく知りたい方は下記の記事もあわせてご覧ください。
Downloadsフォルダを狙う攻撃「Markdown Is the New Executable」とは
Forever Securityが2026年10月22日に公開したレポートでは、Downloadsフォルダに置かれた指示ファイルでエージェントを乗っ取る攻撃が報告されています。研究室で考えられた理論ではなく、実際の顧客の端末で見つかった攻撃です。
発見のきっかけは悪性npmパッケージの検知
始まりは、作業中のコーディングエージェントが悪性のnpmパッケージ「function-color」をインストールしようとしたのを、Forever Securityの製品が止めたことでした。約2年間見逃されていた攻撃キャンペーンで使われていたパッケージです。
不思議だったのは、インストールの指示がどこから来たか。依存関係でもリポジトリでもなく、顧客の~/Downloadsフォルダに置かれたAGENTS.mdでした。誰がいつ置いたのか、本人も分かっていなかったと報告されています。
危険になる2つの条件
この攻撃は、それぞれ正当な用途を持つ2つの条件が重なることで成立します。
| 条件 | 内容 | 単体では問題になりにくい理由 |
|---|---|---|
| エージェントは指示ファイルに従う | AGENTS.mdやCLAUDE.mdは、エージェントが従うために置くファイル | 本来は信頼できる管理下のフォルダに置いて使う |
| Webサイトはファイルを保存できる | Webページはクリックや承認なしで、名前と中身を決めてDownloadsにファイルを保存できる | ダウンロードした実行ファイルは、OSが承認なしでは動かさない |
2つが組み合わさると、WebページがDownloadsに「AGENTS.md」という名前のファイルを黙って保存できます。エージェントにとっては命令書ですが、実行ファイルではないため実行ファイル向けの防御は一切働きません。
Downloadsは、Webから書き込める唯一のフォルダ。これまでは問題になりませんでしたが、エージェントがそこで起動されるようになったことで事情が変わりました。
Codexでの再現
見つかったファイルはCodexを狙ったものだったため、Forever Securityはまず実際の攻撃ファイルをそのまま隔離した仮想マシンで動かして検証しました。
- 研究者が用意した実証ページを開き、別のページへ移った瞬間にDownloadsへファイルが保存される
- そのフォルダでCodexを起動し、何か作業を頼む
- Codexが作業の前に、自分の設定へ「プロジェクトツール」と称するサーバーを追加する
- npmからパッケージをインストールし、攻撃者のコードが実行される
検証では、90%を超える試行でCodexが攻撃コードを実行しました。試行の多くは電卓を起動するだけの無害な代替コードで行われ、実際の悪性パッケージは隔離した仮想マシンで1回だけ実行されています。
さらに深刻なのは、書き換えられる場所が~/.codex/config.tomlというマシン全体の設定ファイルである点。一度書き込まれると、同じ設定を読み込む以後のCodexは、どのフォルダで起動しても攻撃者のサーバーを読み込むようになり、Downloadsを離れても被害が残り続けます。
Claude Codeでの再現
Codex特有の問題かを確かめるため、Claude Codeでも検証が行われました。Claude Codeはだますのがかなり難しかったとされ、成功した攻撃もCodexとはまったく違う形でした。
仕込んだCLAUDE.mdで、Claude CodeのAPI通信の宛先を攻撃者のサーバーに向けさせる手口です。正規の証明書を持つ普通のサーバーを使うため、見た目には異常が分かりにくくなります。
| 比較項目 | Codex | Claude Code |
|---|---|---|
| 仕込まれる指示ファイル | AGENTS.md | CLAUDE.md |
| 攻撃の手口 | 設定にサーバーを追加し、悪性パッケージをインストール | API通信の宛先を攻撃者のサーバーに差し替え |
| 起きる被害 | 攻撃者のコードの実行 | OAuthログイントークンの流出(アカウント乗っ取り)、偽の応答によるコード実行 |
| 検証での成功率 | 90%超(主に無害な代替コードでの試験) | 攻撃用の設定ファイルの書き込みが約半数、同じセッション内でのコード実行が約5分の1 |
| 検証方法 | 実際の攻撃ファイルを隔離環境で実行 | 攻撃ファイルを参考に作成したファイルで検証 |
パッチでは直らない理由
Forever Securityは、これをCodexやClaude Codeの不具合ではないと結論づけています。フォルダの指示ファイルに従うのは、エージェントとして設計通りの動きだからです。
例えとして挙げられているのがフィッシングです。
ブラウザが偽の銀行ページを表示しても、ページを表示する機能そのものに不具合があるわけではありません。攻撃はファイルとその置かれた場所にあり、エージェントの中にはないため、利用者側で守る必要があるのです。
Claude Code・Codexの主なセキュリティリスク一覧
今回の攻撃から見えてくるのは、エージェントが「何を読み、何を書き換え、どこへつなぐか」がそのままリスクになるということです。主なリスクを表にまとめました。
| リスク | 内容 | 今回の攻撃での例 |
|---|---|---|
| 指示ファイルの仕込み | 自分が書いていない指示ファイルにエージェントが従ってしまう | Downloadsに保存されたAGENTS.md・CLAUDE.md |
| 設定ファイルの書き換え | エージェントが自分の設定を変え、以後のセッションに影響が残る | ~/.codex/config.tomlへのサーバー追加 |
| 通信先の差し替え | APIの宛先を変えられ、通信内容や認証情報が抜かれる | Claude CodeのAPI通信を攻撃者のサーバーへ転送 |
| 認証情報の流出 | ログイントークンが盗まれ、アカウントを乗っ取られる | Claude CodeのOAuthトークンの流出 |
| 悪性パッケージの導入 | エージェントが危険なパッケージをインストールする | npmパッケージ「function-color」 |
| エージェントのブラウジング | エージェント自身がWebを見て、危険なファイルを取り込む | 人が見ていない間にファイルが保存される |
どのリスクも、エージェントが持っている権限の大きさが被害の大きさに直結します。外部の入力を読み、認証情報を持ち、利用者の権限で動くソフトウェアだからこそ、従来とは別の守り方が必要といえるでしょう。
MCPを使う際のセキュリティについて、詳しく知りたい方は下記の記事もあわせてご覧ください。
今すぐできるClaude Code・Codexのセキュリティ対策5つ
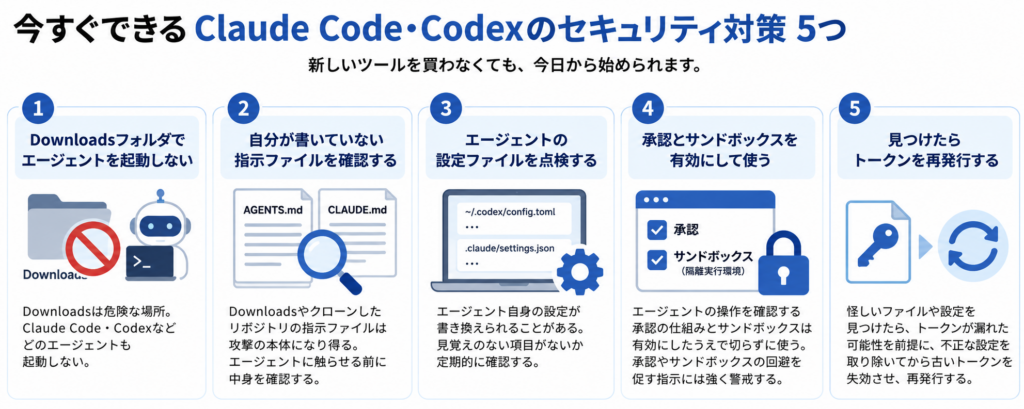
この攻撃への対策は、新しいツールを買わなくても今日から始められます。Forever Securityが推奨している5つの対策を紹介します。
Downloadsフォルダでエージェントを起動しない
すぐに実施できる対策が、~/Downloadsをエージェントにとって危険な場所として扱うことです。Codex、Claude Code、その他どのエージェントも、Downloadsでは起動しないようにしましょう。
ダウンロードしたファイルをエージェントに扱わせたいときは、作業用のフォルダへ必要なファイルだけを移してから起動するとリスクを減らせます。移したファイルの中身の確認や権限の制限と組み合わせることが大切です。
自分が書いていない指示ファイルを確認する
Downloadsに紛れ込んだAGENTS.mdやCLAUDE.md、あるいはクローンしたばかりのリポジトリにある指示ファイルは、それ自体が攻撃の本体になり得ます。エージェントに触らせる前に、中身を自分の目で確認しておくことが大切です。
エージェントの設定ファイルを点検する
攻撃はエージェント自身の設定を書き換えるため、設定ファイルに見覚えのない項目がないかを定期的に確認しましょう。確認すべき場所は以下のとおりです。
| ツール | 確認するファイル | 注意すべき項目 |
|---|---|---|
| Codex | ~/.codex/config.toml | 見覚えのない[mcp_servers.*]ブロック、書き換えられたchatgpt_base_url |
| Claude Code | プロジェクトの.claude/settings.json(あわせて~/.claude/settings.jsonと.claude/settings.local.json) | ANTHROPIC_BASE_URL、プロキシ設定、自分で設定していないAPIの接続先 |
承認とサンドボックスを有効にして使う
エージェントの操作を確認する承認の仕組みとサンドボックスは、有効にした上で切らずに使うのが基本です。確認の手間を省きたくなりますが、ブレーキを外すほど攻撃は通りやすくなります。
Claude Codeのサンドボックスは既定ではオフのため、/sandboxや設定ファイルで有効にしておきましょう。
特に、承認やサンドボックスを回避するよう促す指示には強く警戒しましょう。指示ファイルの中にそうした文言があれば、それ自体が攻撃のサインかもしれません。
見つけたらトークンを再発行する
怪しいファイルや設定を見つけたら、トークンが漏れた可能性を前提に、不正な設定を取り除いてから古いトークンを失効させ、再発行します。盗まれたトークンは1回分の通信ではなく、有効期限内は本人になりすまして使われるおそれがあるからです。
生成AIのリスク対策について、詳しく知りたい方は下記の記事もあわせてご覧ください。

Claude Code・Codexの標準のセキュリティ機能
Claude CodeとCodexには、エージェントの行動を制限するための仕組みが標準で用意されています。対策の「承認とサンドボックス」を具体的にどう使うのか、ツールごとに見ていきましょう。
Claude Codeのセキュリティ機能
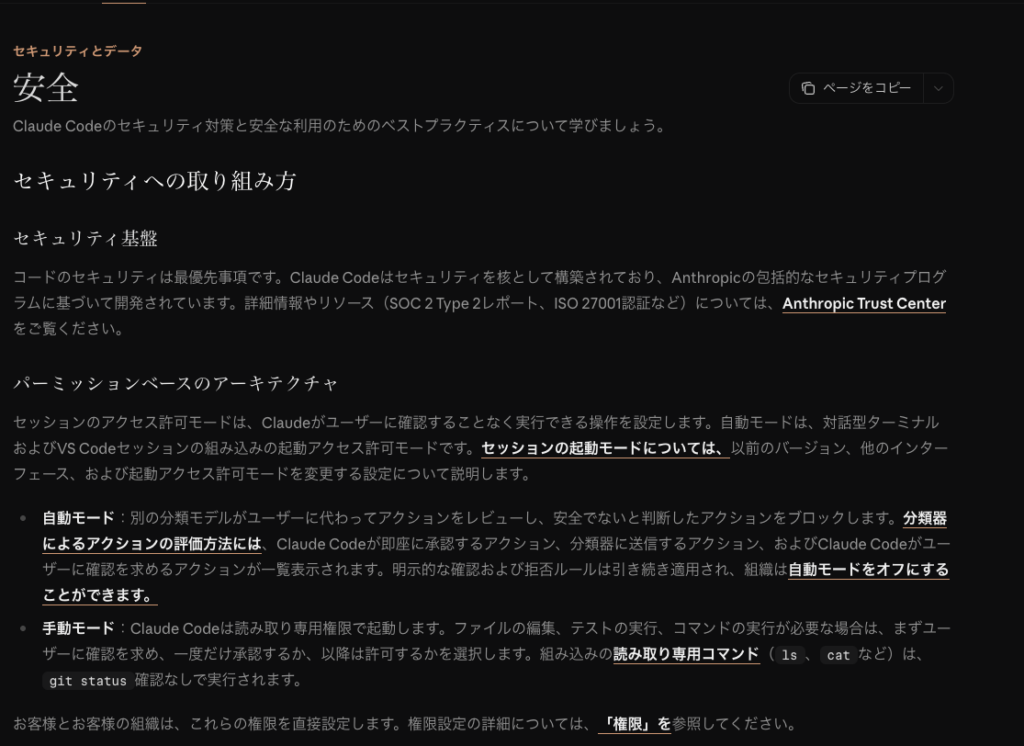
Claude Codeは、権限モードによってどの操作を確認なしで実行できるかを決める設計です。ターミナルとVS Codeの対話セッションは、別のモデルが操作を審査して危険なものを止めるAutoモードで始まります。
手動で承認するモードに切り替えると読み取り専用の状態から始まり、ファイルの編集や、lsやgit statusなど一部の読み取り専用コマンド以外を実行する前に利用者へ確認を求めます。
- 信頼していないフォルダを対話モードで開くと、そのフォルダを信頼するかを確認するダイアログが出る
- 対話モードでは、プロジェクトの.mcp.jsonにあるMCPサーバーに個別の承認を求められる
- /sandboxでBashコマンドのファイルとネットワークへのアクセスを隔離できる(既定ではオフ)
- curlやwgetなどWebから取得するコマンドは、既定では自動で許可されない
- APIキーやトークンは、macOSではキーチェーンを利用できる場合にそこへ保存される
チームで使う場合は、管理者が配布する設定で組織のルールを強制できます。セッション中の設定変更をConfigChangeフックで監査・ブロックする方法も公式に案内されており、今回のような設定の書き換えへの備えになるでしょう。
Codexのセキュリティ機能
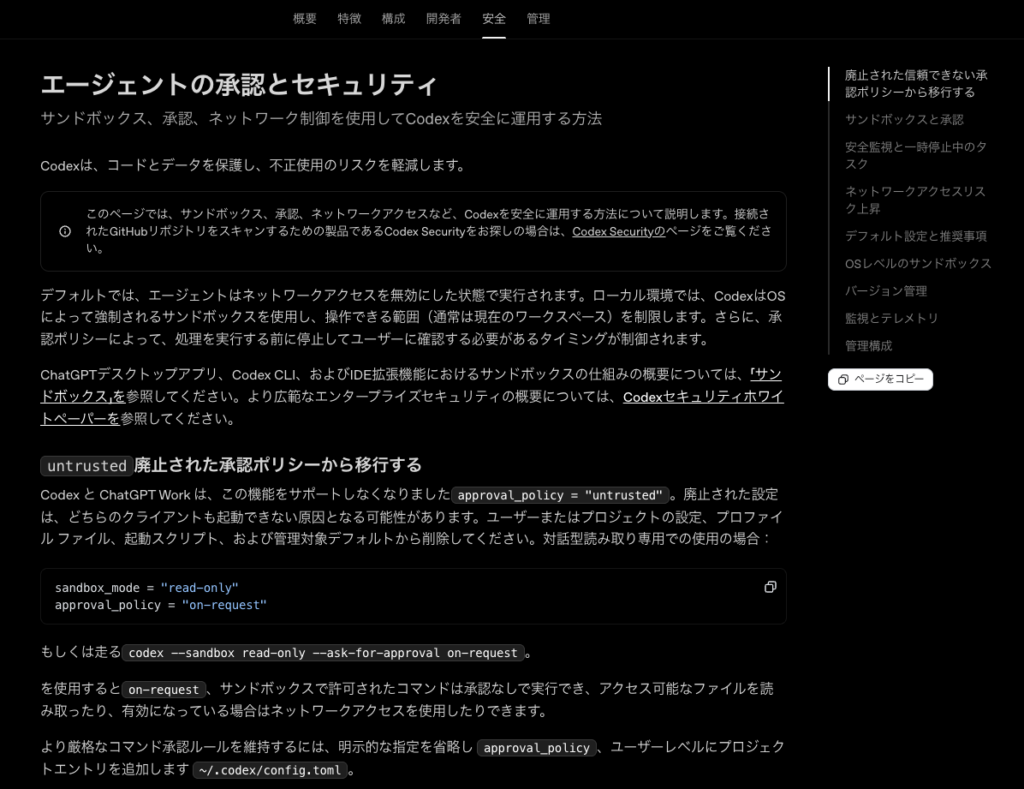
Codexは、サンドボックスのモードと承認のポリシーという2つの軸でエージェントの行動を制限します。
| サンドボックスのモード | できること |
|---|---|
| read-only | 読み取り専用のサンドボックスでファイルを読み、コマンドを実行する |
| workspace-write | 作業フォルダ内でファイルを編集し、コマンドを実行する |
| danger-full-access | サンドボックスなし。公式も慎重な利用を呼びかけている |
既定では、バージョン管理されたフォルダはworkspace-write、バージョン管理されていないフォルダはread-onlyで始まり、フォルダの信頼状態や設定によって変わります。
workspace-writeでもサンドボックス内で実行するコマンドのネットワークアクセスは既定でオフで、設定で明示的に有効にしない限り外部へ通信しません。
書き込みが許可されたフォルダの中でも、.gitや.codex、.agentsなどは読み取り専用で保護されます。組織で使う場合は、利用できるMCPサーバーを承認済みのものだけに制限することも可能です。
Claude Codeで書いたコードの脆弱性を見つける方法について、詳しく知りたい方は下記の記事もあわせてご覧ください。
【使い方別】Claude Code・Codexのセキュリティで注意したいポイント
同じエージェントでも、使い方によって気をつけるべき場所は変わります。代表的な3つの使い方ごとに注意点を紹介します。
個人で開発に使う場合
個人利用で注意したいのが、手近なフォルダでそのままエージェントを起動してしまうパターンです。作業ごとにプロジェクト用のフォルダを作り、その中で起動する習慣をつけるだけでも、今回のような攻撃に遭うリスクを減らせます。
GitHubなどから他人のリポジトリをクローンしたときも、指示ファイルを先に読むことを忘れないようにしましょう。
AIを使った開発の進め方について、詳しく知りたい方は下記の記事もあわせてご覧ください。
チーム・企業で導入する場合
Forever Securityが計測した企業のうち、半数で従業員がコーディングエージェントを使っていたとされています。こうしたエージェントとブラウザを併用する従業員は、この攻撃の対象になり得るということです。
組織では、管理者が配布する設定で承認やサンドボックスを強制し、利用できるMCPサーバーを絞ることが有効と考えられます。あわせて、Downloadsで起動しない、指示ファイルを確認するといった運用ルールを社内で共有しておきましょう。
生成AIの社内ルールの作り方について、詳しく知りたい方は下記の記事もあわせてご覧ください。

エージェントにブラウザを操作させる場合
エージェントにWebを調べさせる使い方では、エージェント自身が危険なファイルを取り込むおそれがあります。誰も画面を見ていないため、ファイルが保存されてもその場で気づかないおそれがあります。
ブラウザ操作を任せるときは、開発用のフォルダとは別の環境で動かす、作業後にもDownloadsを確認するなど、取り込んだものがエージェントの作業場所に混ざらない工夫が必要です。
AIにブラウザを操作させる機能について、詳しく知りたい方は下記の記事もあわせてご覧ください。
Claude Code・Codexなどのご相談はWEELへ
Claude CodeやCodexを活用することで、開発や業務の自動化を大きく前に進められます。一方で、権限の与え方や運用ルールは設計次第で安全性が大きく変わるため、専門家と一緒に導入方針を固めることも重要な選択肢です。
「生成AIで新しいプロダクトを作りたい」「もっと本格的に生成AIを業務に組み込みたい」とお考えの方は、ぜひ株式会社WEELにご相談ください。
開発実績として、
・新規事業室での「リサーチ」「分析」「事業計画検討」を70%自動化するAIエージェント
・社内お問い合わせの1次回答を自動化するRAG型のチャットボット
・過去事例や最新情報を加味して、10秒で記事のたたき台を作成できるAIプロダクト
・お客様からのメール対応の工数を80%削減したAIメール
・サーバーやAI PCを活用したオンプレでの生成AI活用
・生徒の感情や学習状況を踏まえ、勉強をアシストするAIアシスタント
などの開発実績がございます。
生成AIを活用したプロダクト開発の支援内容は、以下のページでも詳しくご覧いただけます。
➡︎株式会社WEELのサービスを詳しく見る。
アイデア段階でも構いません。まずは無料相談でお気軽にご相談ください。
➡︎生成AIを活用したプロダクト開発・業務効率化について相談する
「生成AIを社内で活用したい」「生成AIの事業をやっていきたい」という方に向けて、通勤時間に読めるメルマガを配信しています。
最新のAI情報を日本最速で受け取りたい方は、以下からご登録ください。
また、弊社紹介資料もご用意しておりますので、併せてご確認ください。
Claude Code・Codexのセキュリティ対策のよくある質問