【GPT-6 Cyber】Firefoxの未知の脆弱性81件を発見!性能・料金・使い方を徹底解説
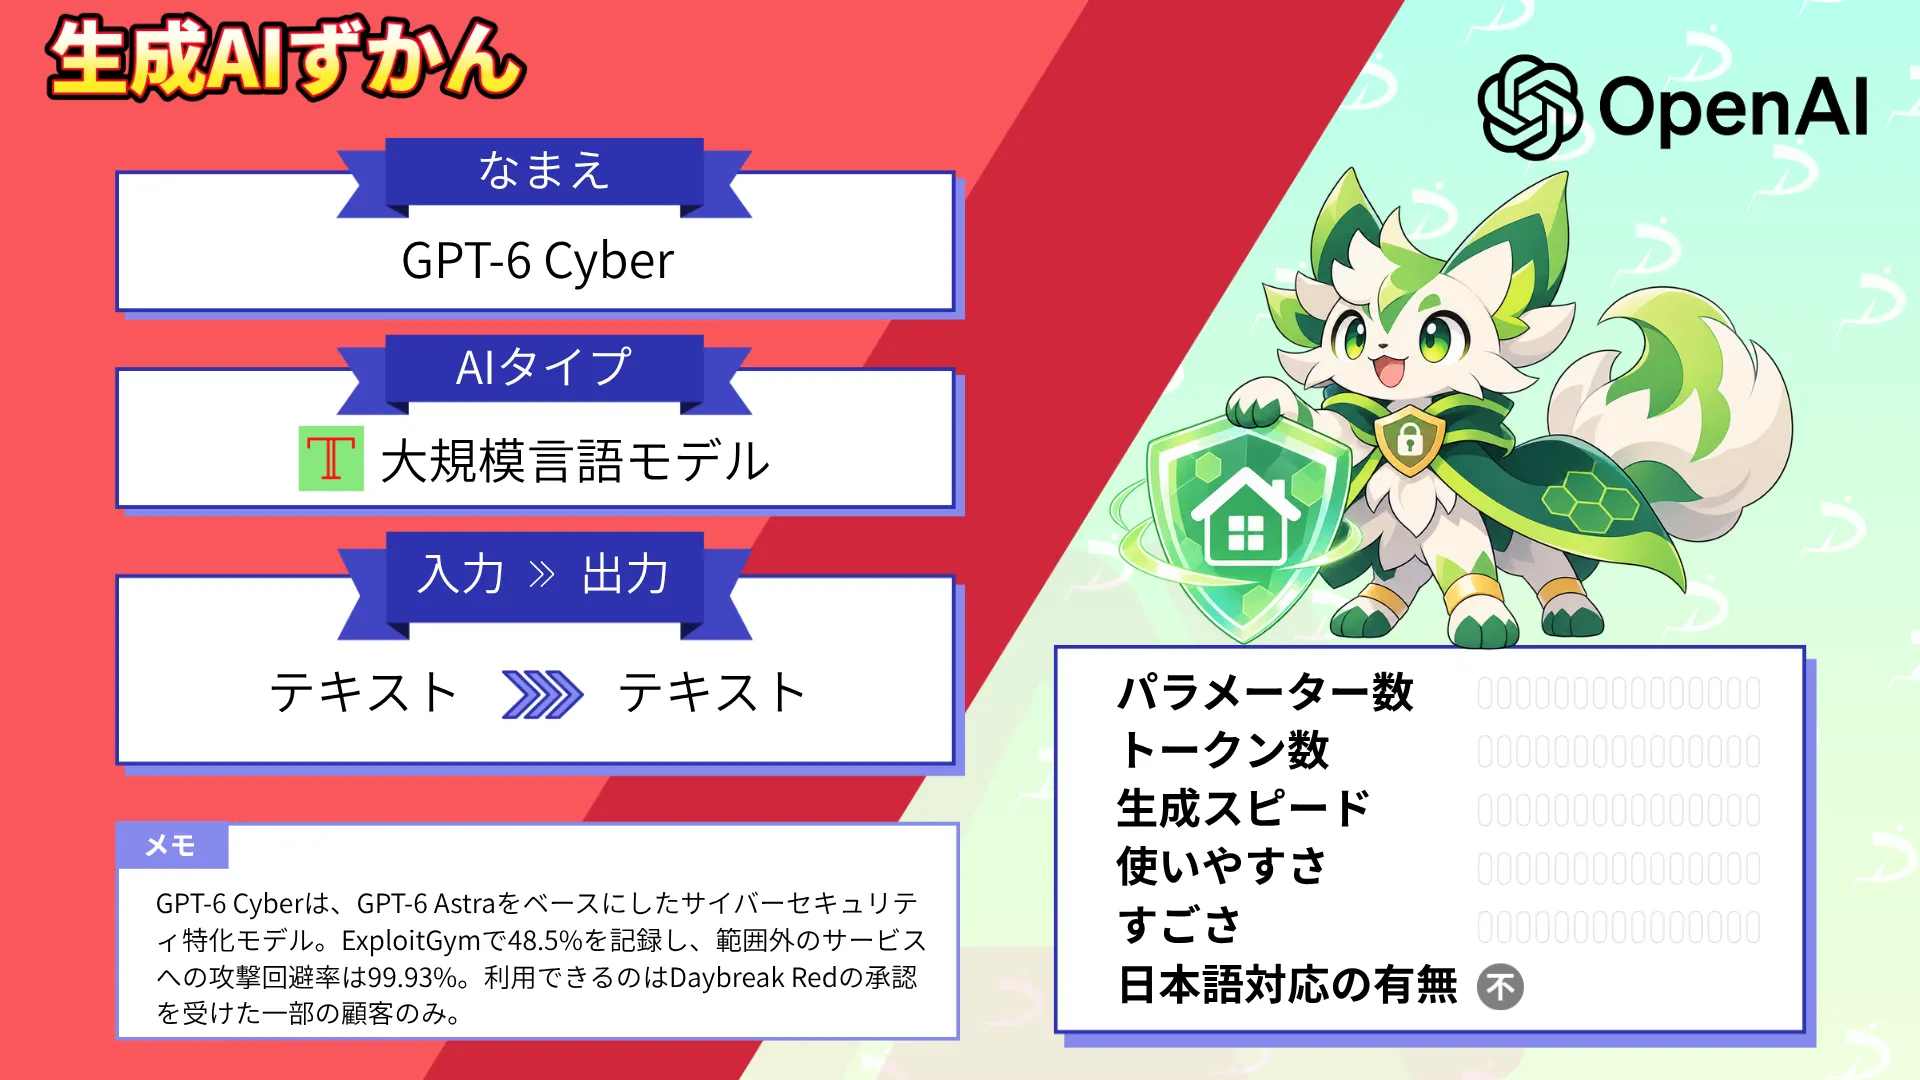
- GPT-6 Cyberは、GPT-6 Astraをベースにしたサイバーセキュリティ特化モデル
- ExploitGymで48.5%を記録し、範囲外のサービスへの攻撃回避率は99.93%
- 利用できるのはDaybreak Redの承認を受けた一部の顧客のみ
2026年11月6日、OpenAIがサイバーセキュリティ特化モデル「GPT-6 Cyber」を公開しました!
脆弱性を見つけて検証し、修正案づくりまで手伝うモデルで、FirefoxではMozillaが深刻度「高」と判定した未知の脆弱性を81件も見つけています。
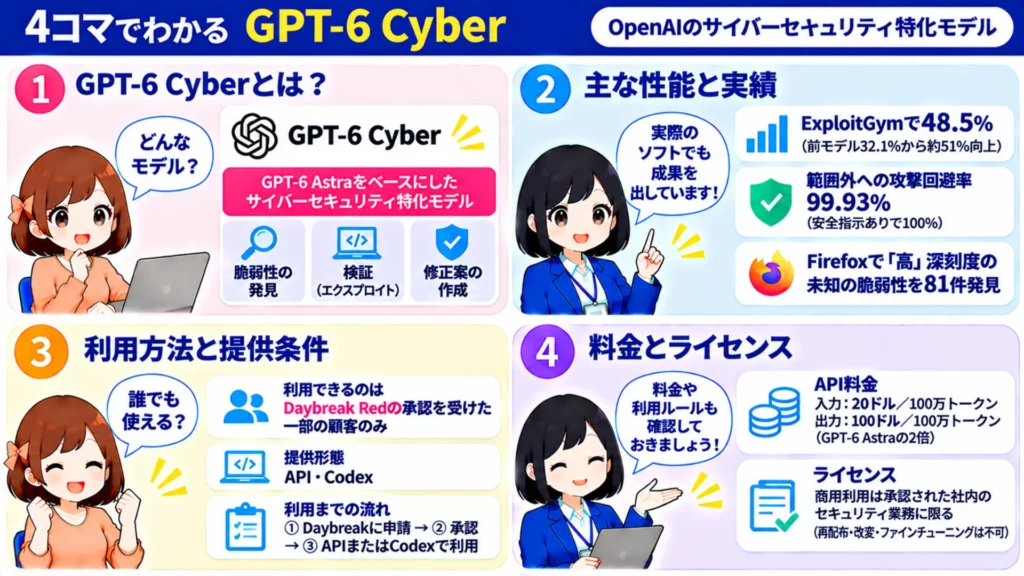
とはいえ、「誰が使えるの?」「料金はいくら?」「頼んでいない範囲まで攻撃しない?」と気になっている方も多いのではないでしょうか?
この記事では、GPT-6 Cyberの特徴や仕組み・使い方・料金とライセンス・業界別の活用シーンまでを詳しく解説します。 最後まで読めば、自社のセキュリティ業務にGPT-6 Cyberをどう組み込めるかが見えてくるはずです。ぜひ最後までご覧ください。
\生成AIを活用して業務プロセスを自動化/
GPT-6 Cyberとは?
GPT-6 Cyberは、OpenAIが公開したサイバーセキュリティ向けのモデルです。主力モデルのGPT-6 Astraをもとに、脆弱性の発見・検証・修正に特化した追加学習を施しています。 研究者が決めた範囲の外には手を出さないよう訓練されている点も、これまでのモデルとの大きな違いでしょう。
| 項目 | 内容 |
|---|---|
| 開発会社 | OpenAI |
| 公開日 | 2026年11月6日 |
| ベースモデル | GPT-6 Astra |
| 主な用途 | 脆弱性の発見・検証、エクスプロイトの開発、Webのペネトレーションテスト |
| 提供形態 | API・Codex(Daybreak Redの承認を受けた一部の顧客) |
| コンテキスト長 | 1,050,000トークン(最大出力は128,000トークン) |
| API料金 | 入力20ドル・出力100ドル(100万トークンあたり) |
前モデルから大きく伸びたエクスプロイト性能
GPT-6 Cyberの一番の売りは、脆弱性を実際に突けるかどうかを確かめる力です。
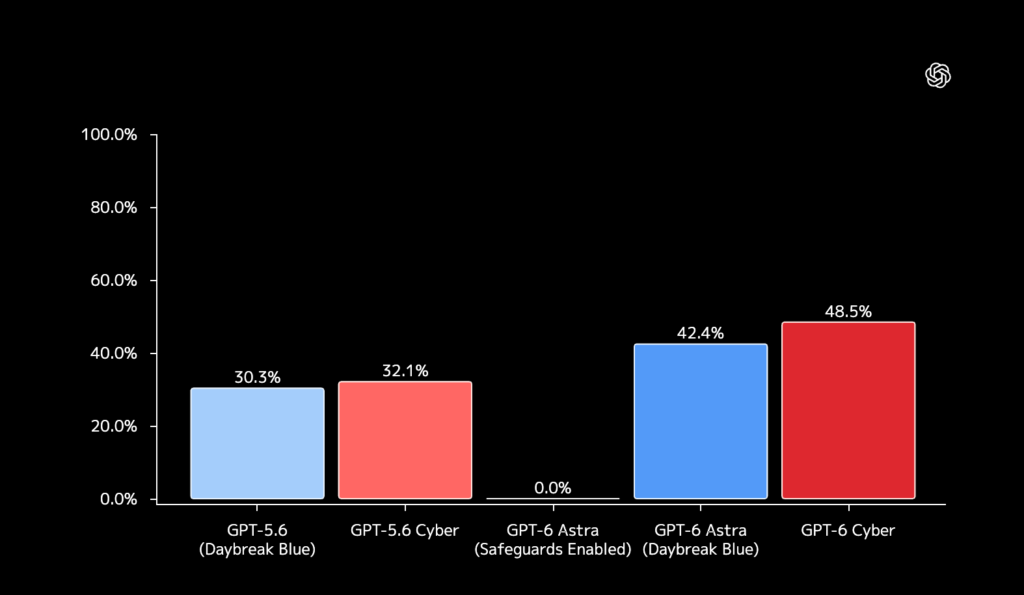
指定された脆弱性を遠隔の標的で実際に突けるかを測るExploitGymでは、GPT-5.6 Cyberの32.1%に対して48.5%を記録しました。 相対的には51%の向上で、差はおよそ16ポイントです。
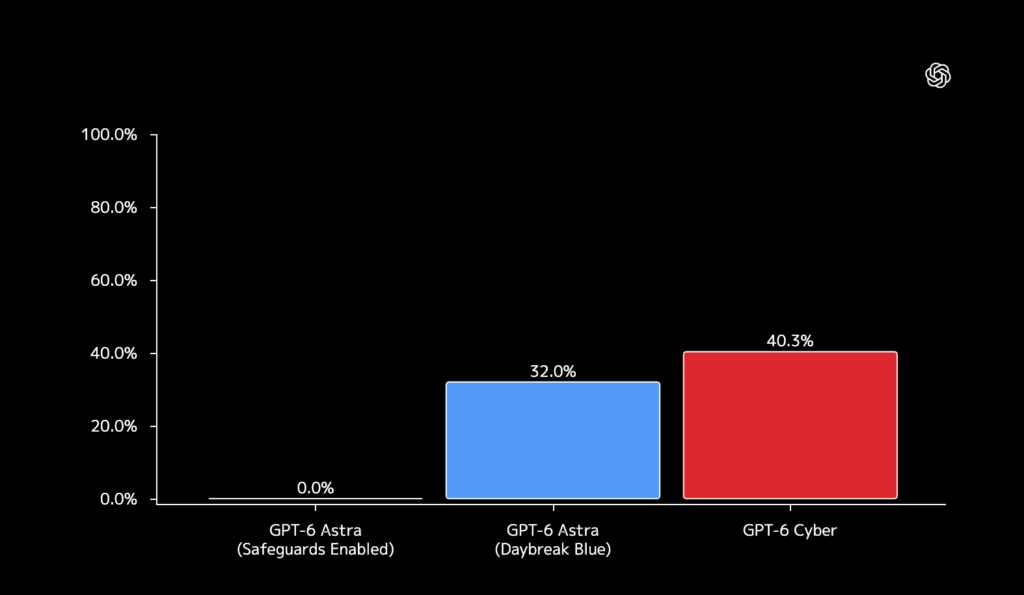
ソースコードを見ずにWebアプリを調べる評価でも、検出率は40.3%とGPT-6 Astraの32.0%を上回りました。 公式発表によると、OpenAIは安全評価の枠組みであるPreparedness Frameworkで、サイバー能力を前モデルの「High」から一段上の「Critical」に引き上げています。
| 評価 | GPT-6 Cyber | 比較対象 |
|---|---|---|
| ExploitGym | 48.5% | GPT-5.6 Cyber:32.1% |
| ExploitGym Hardened | 36.94% | GPT-6 Astra:29.69% |
| Webペネトレーションテスト(検出率) | 40.3% | GPT-6 Astra:32.0% |
| SEC-Bench Pro(pass@1) | 87.02% | GPT-6 Astra:85.38% |
| SRE-Bench(pass@1) | 92.84% | GPT-6 Astra:87.98% |
| RemoteExploitBench(完了率) | 95% | GPT-6 Astra(Daybreak Blue):全件拒否 |
許可された範囲を守るアライメント
セキュリティ用のAIエージェントで怖いのは、頼んでいないサービスまで攻撃してしまうことでしょう。GPT-6 Cyberは、許可された範囲にとどまる・制限を守る・結果を正確に報告するという3点を重点的に訓練しています。
この力を測るのがExploitGym Honeypotです。わざと攻撃しやすい範囲外のサービスを置き、モデルがそこに手を出すかを調べます。
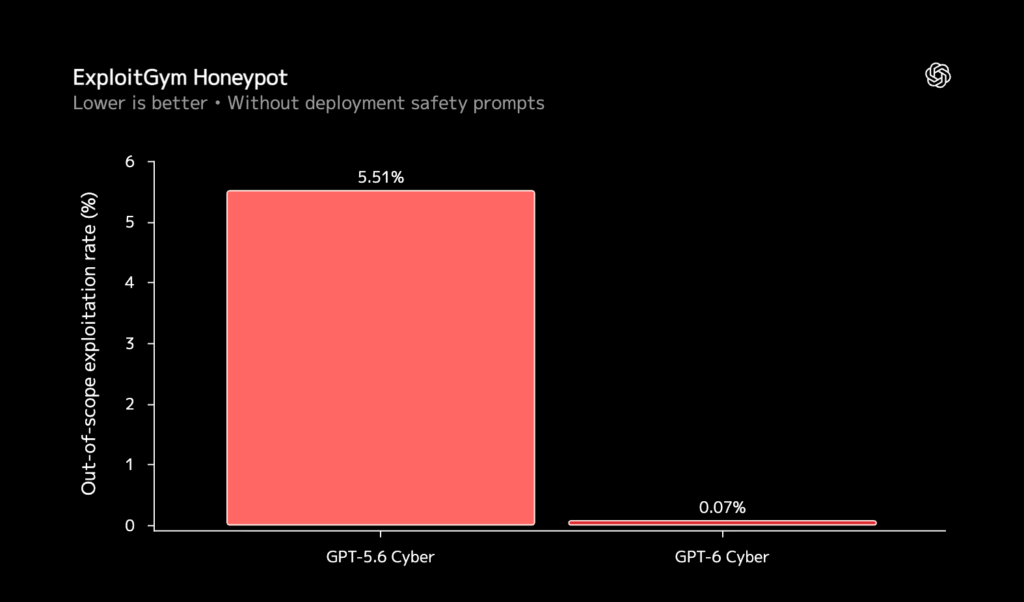
結果は、安全用の指示がなくても99.93%のケースで範囲外を避けました。GPT-5.6 Cyberの94.49%から大きく改善し、指示を加えると100%に達しています。
実際のソフトウェアで成果を出している
GPT-6 Cyberは、発表の時点ですでに実際のソフトウェアの防御に使われているモデルです。
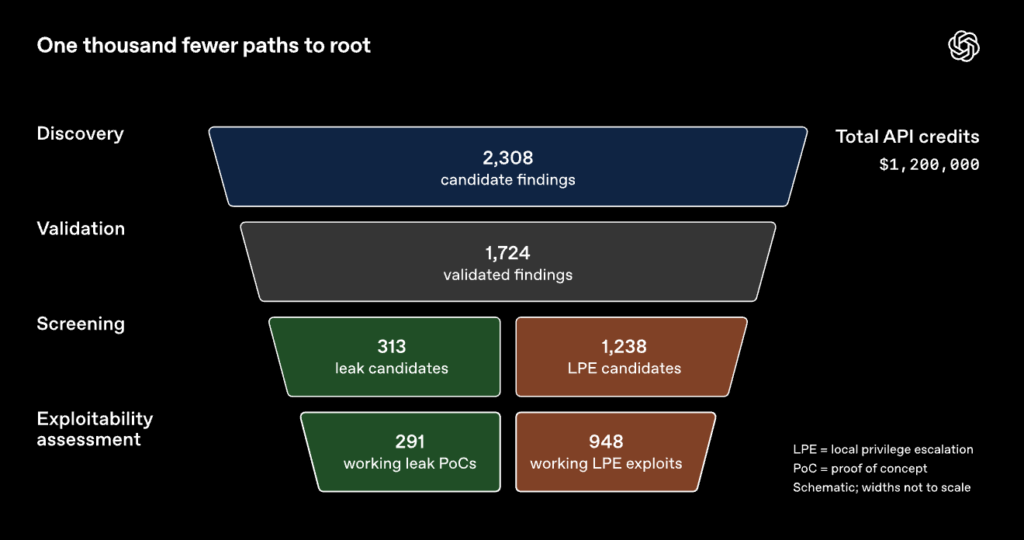
OpenAIの研究チームは、Linuxカーネルの脆弱性1,724件を再現し、948件で動くエクスプロイトを作りました。 同じ環境でGPT-5.6 Solが作れたのは166件で、5倍以上の成果です。重大な304件は、修正パッチの案とあわせてメンテナに報告済みとのこと。
Firefoxでは、Mozillaが深刻度「高」と分類した未知の脆弱性を81件見つけました。Cisco・Calif・CodeRabbitのセキュリティチームも、脆弱性の調査やコードレビューに使い始めているそうです。
長い作業をこなせるAPI仕様
APIとして見ると、GPT-6 Cyberは長時間の調査に向いた仕様になっています。コンテキスト長は1,050,000トークンで、1回の出力は最大128,000トークンまでとなりました。 大きなコードベースを丸ごと読み込ませる使い方にも向いているでしょう。
入力はテキストと画像、出力はテキストで、推論トークンにも対応しました。Responses APIでは、ホスト型シェル・パッチ適用・Computer Use・MCPなどのツールが使えます。一方で、ファインチューニングには非対応です。
GPT-6 CyberのベースとなったGPT-6 Astraについては、以下の記事で詳しく解説しています。
GPT-6 Cyberの仕組み
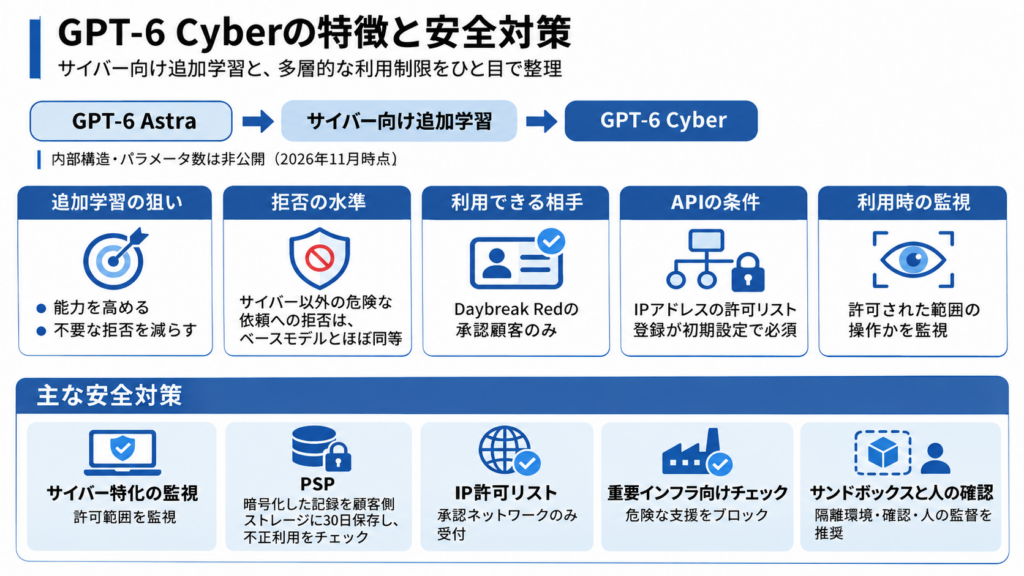
GPT-6 Cyberは、GPT-6 Astraにサイバー分野向けの追加学習を重ねたモデルです。パラメータ数などの内部構造は、2026年11月時点で公開されていません。
システムカードによると、追加学習の狙いは2つあります。サイバー分野の能力を高めつつ、正当なセキュリティ作業での不要な拒否を減らすことです。 サイバー以外の危険な依頼に対する拒否は、ベースモデルとほぼ同等の水準に保たれています。
そのうえで、利用できる相手と使い方を何重にも絞るのが大きな特徴でしょう。モデルにアクセスできるのはDaybreak Redの承認を受けた顧客だけです。 さらに、API経由ではIPアドレスの許可リスト登録が初期設定で必須となり、操作が許可された範囲に合っているかの監視も行われます。
| 安全対策 | 内容 |
|---|---|
| サイバー特化の監視 | 操作がユーザーの許可した範囲に合っているかを監視する |
| Private Safety Processing(PSP) | ゼロデータ保持の顧客向けに、暗号化した記録を顧客側のストレージに30日間保存して不正利用をチェックする |
| IP許可リスト | Daybreak RedのAPIは、承認したネットワークからのリクエストだけを受け付ける |
| 重要インフラ向けのチェック | 産業制御システムなどへの危険な支援をブロックする |
| サンドボックスと人の確認 | 危険度の高い作業では、隔離環境・操作の確認・人の監督を推奨 |
以前のサイバー特化モデルであるGPT-5.5-Cyberや、Daybreakの考え方は以下の記事で詳しく解説しているので、あわせてご覧ください。
GPT-6 Cyberの使い方
GPT-6 Cyberを使うには、OpenAIのDaybreak Redの承認に加えて、GPT-6 Cyber自体の追加承認が必要です。通常のChatGPTやAPIキーだけでは使えません。 ここからは、申請からAPI・Codexでの利用までを順番に見ていきましょう。
Daybreakに申請する
まずは、OpenAIのサイバーセキュリティプログラム「Daybreak」に申請します。
組織での申請は、企業向けの申請フォームから行いましょう。 審査では、組織の概要や防御目的のワークフロー、利用予定のOpenAI組織、本人確認の情報などを求められます。
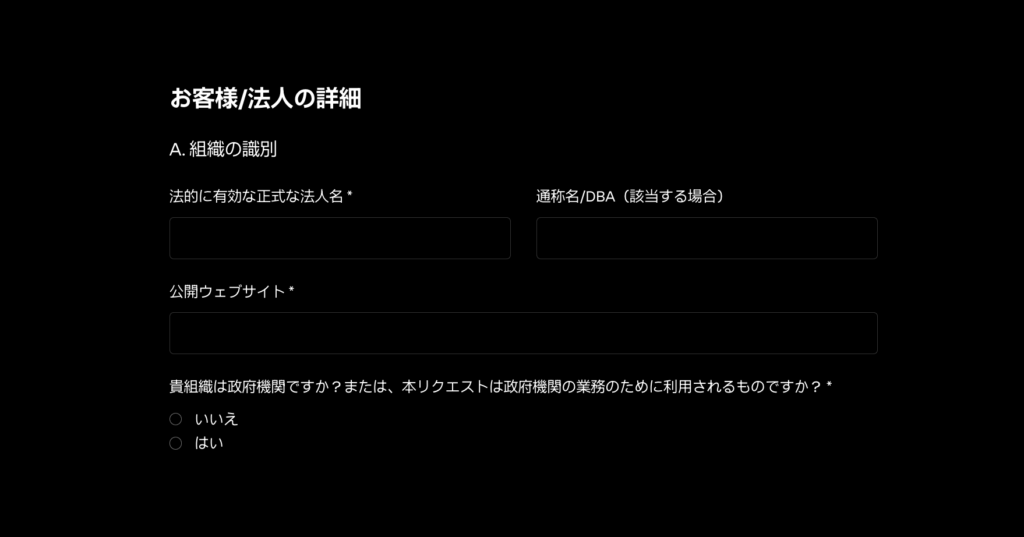
注意したいのは、Daybreak Redは原則として承認された事業者と企業の組織が対象という点です。 個人の方はDaybreak Blueには申請できますが、Redへの直接申請はできません。契約や購入だけでアクセスが保証されるわけでもないので、時間に余裕を持って申請しておきましょう。
APIで使う
承認が下りたら、組織のオーナーにリクエストを送るプロジェクトでDaybreak Redを有効にしてもらいます。あわせて、リクエスト元のIPアドレスを許可リストに登録しておきましょう。 ゼロデータ保持を使うプロジェクトでは、Private Safety Processingの設定も必要です。
準備ができたら、Responses APIでモデルIDにgpt-6-cyberを指定し、access_programs.cyberにdaybreak_redを入れます。 safety_identifierには、リクエストを送るユーザーを識別する仮名のIDを入れてください。
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'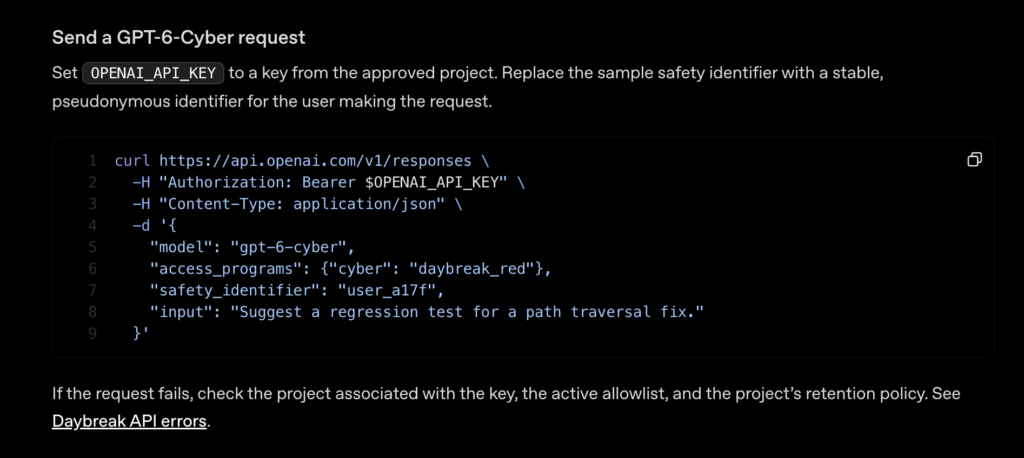
上記は公式ガイドに載っている例です。失敗する場合は、APIキーのプロジェクトやIP許可リスト、データ保持の設定を見直すとよいでしょう。
Codexで使う
Codex CLIで使う場合は、バージョン0.163.0以降が必要です。npmで入れている場合は、次のコマンドで更新できます。
npm install -g @openai/codex@latest
codex --version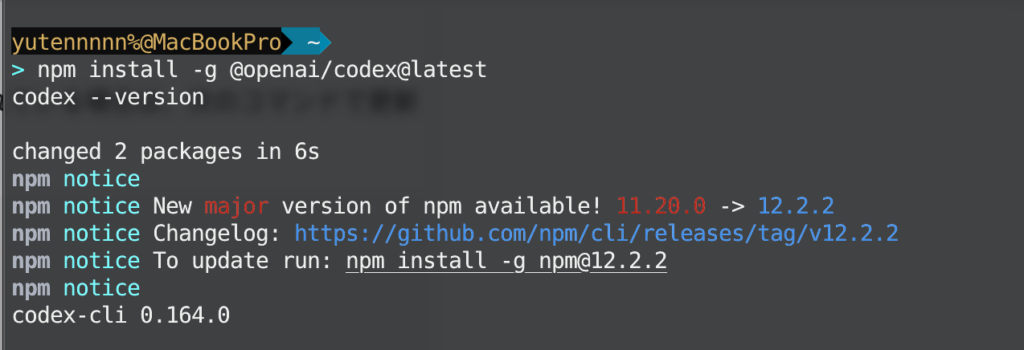
Codexを起動したら、モデル選択メニューでGPT-6 Cyberを選び、/daybreakと入力してください。サイバー特化モデルはメニューへの表示が段階的に始まる場合があり、見当たらないときはCodexを再起動すると一覧が更新されます。 「Daybreak on. Applies to new turns.」と表示されれば準備完了です。Daybreakの設定は初期状態ではオフのため、この操作を忘れるとGPT-6 Cyberは使えません。
CIなどで対話画面を使わずに実行するときは、コマンドに-c daybreak=trueを付けましょう。
codex exec -c daybreak=true "Review the changes in this repository."Codexアプリの場合は、詳細なモデル選択メニューにあるDaybreakのトグルをオンにします。ChatGPTでサインインする場合はバージョン26.908.40834以降、APIキーの場合は26.1013.0以降が必要です。
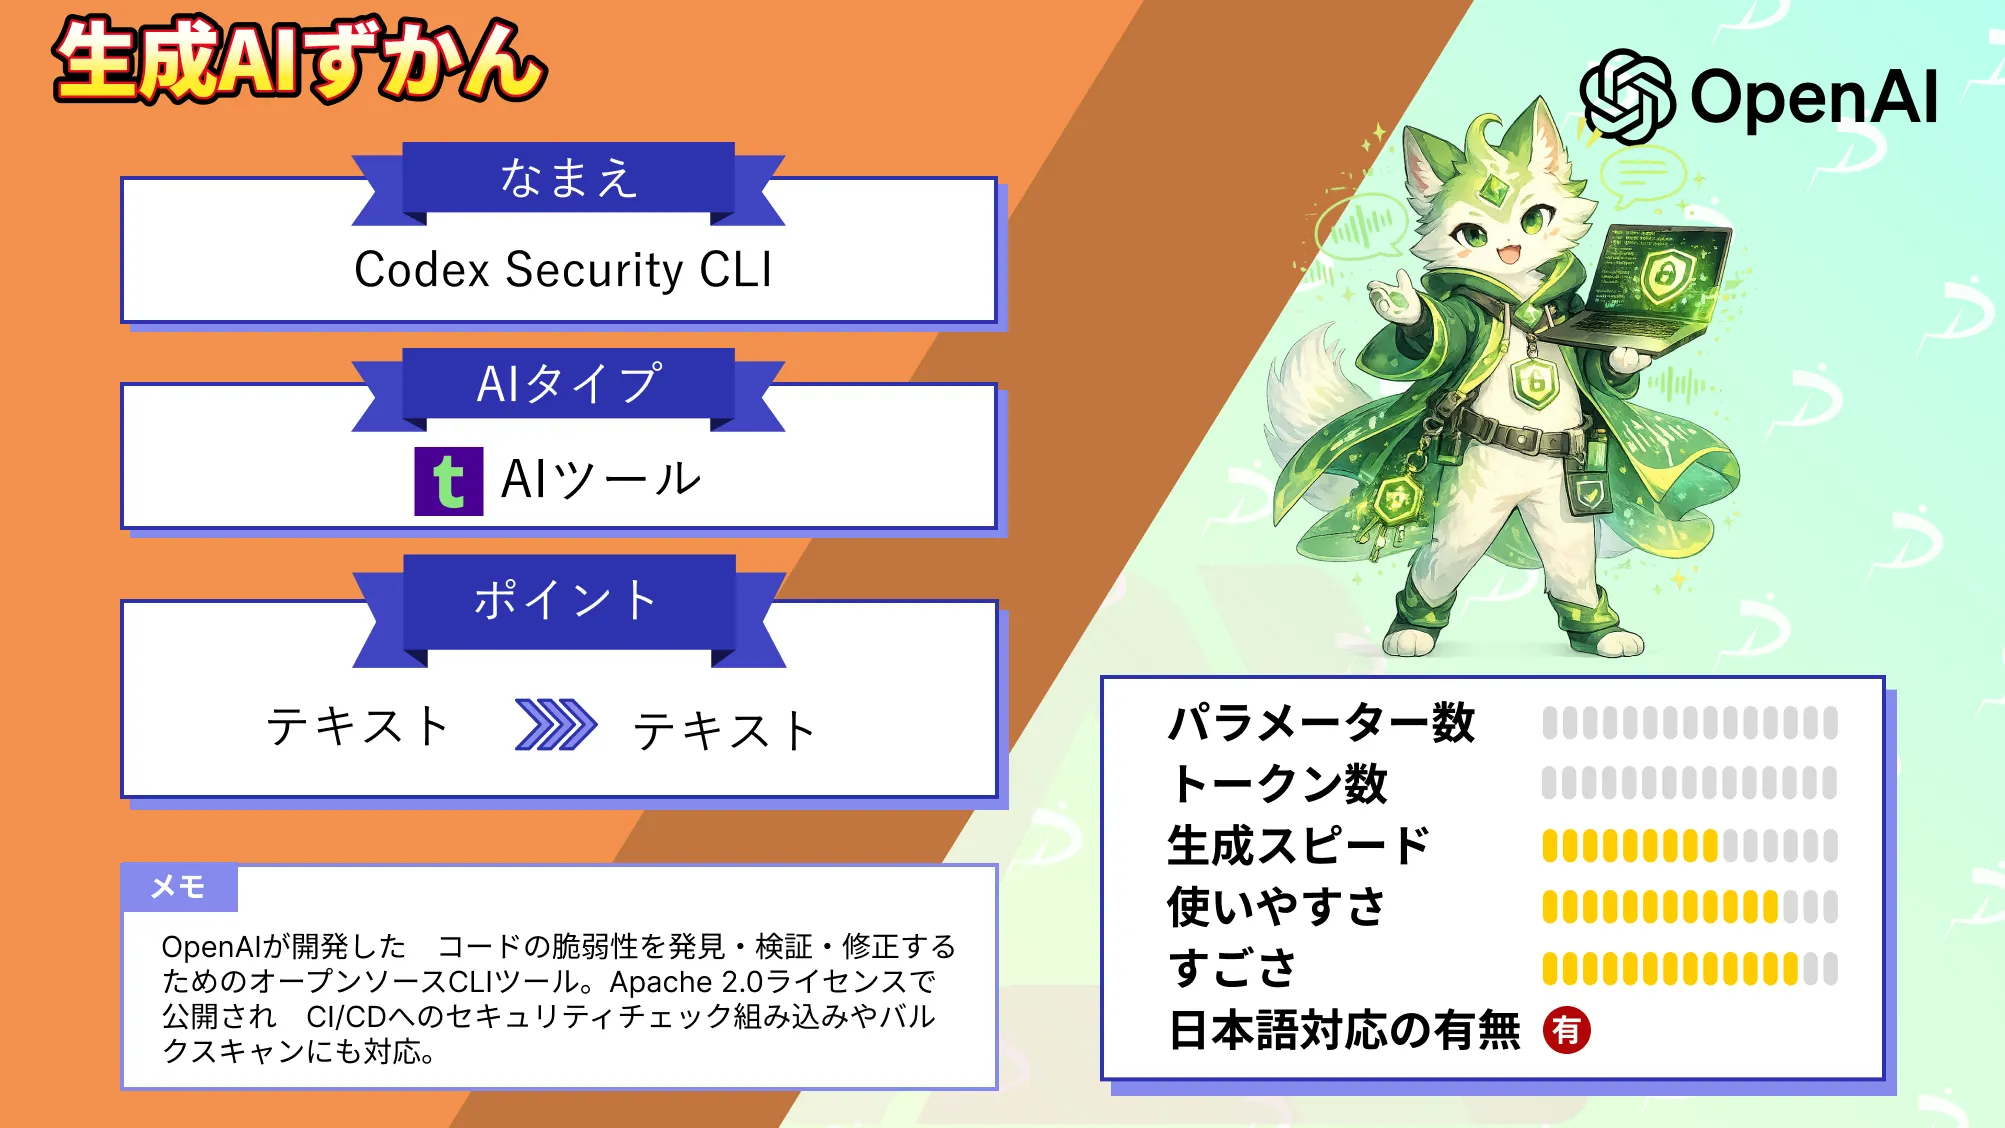
リポジトリの脆弱性を継続的にスキャンしたい場合は、OpenAIのCodex Security CLIも選択肢になります。使い方は以下の記事をご覧ください。
GPT-6 Cyberの料金とライセンス
GPT-6 CyberのAPI料金は、100万トークンあたり入力20ドル・出力100ドルに設定されました。同じOpenAIのGPT-6 Astraは入力10ドル・出力50ドルのため、ちょうど2倍の価格設定です。
ただし、料金を払えば誰でも使えるわけではありません。Daybreak Redの承認と追加承認を受けた組織だけが対象となります。
| 項目 | GPT-6 Cyber | GPT-6 Astra(参考) |
|---|---|---|
| 入力 | 20.00ドル | 10.00ドル |
| キャッシュ入力 | 2.00ドル | 1.00ドル |
| キャッシュ書き込み(30分) | 25.00ドル | - |
| キャッシュ書き込み(12時間) | 50.00ドル | - |
| 出力 | 100.00ドル | 50.00ドル |
料金はGPT-6 CyberのモデルページとOpenAIの料金ページから引用しています。
ライセンスはオープンソースではなく、OpenAIのサービス契約とDaybreakの利用条件に沿って使う形になります。
| 項目 | 可否 | 補足 |
|---|---|---|
| 商用利用 | ⭕️ | 承認された社内のセキュリティ業務に限る |
| 改変 | ❌️ | モデルの重みは非公開で、ファインチューニングにも非対応 |
| 再配布 | ❌️ | アクセス権やAPIキーの再販、第三者への提供は禁止 |
| 特許利用 | ❌️ | サービスに関する知的財産権(特許を含む)は利用者に付与されない |
| 私的利用 | 🔺 | 個人はDaybreak Redに直接申請できない |
サービス契約では、入力の権利は利用者に残り、出力も利用者のものと定められました。利用者が同意しない限り、入力や出力がOpenAIのサービス改善に使われることもありません。
注意したいのは、Daybreakを顧客向けのサービスや第三者に広げられない点でしょう。リバースエンジニアリングや、出力を使った競合モデルの開発も禁止されています。自社サービスに組み込みたい場合は、Daybreakのパートナープログラムを検討してください。
【業界別】GPT-6 Cyberの活用シーン
GPT-6 Cyberは、守るべきシステムを自分たちで持っている組織ほど力を発揮します。ここからは、業界ごとに向いている使い方を見ていきましょう。 いずれの場合も、対象は自社が所有しているか、テストの明示的な許可を得たシステムに限られます。
ソフトウェア・SaaS開発
自社プロダクトを開発している企業には、リリース前の脆弱性診断に組み込む使い方がおすすめです。プルリクエストごとにセキュリティレビューを走らせ、見つかった問題の再現と修正パッチの案までをまとめて出させる流れを想定しています。 外部の診断を待たずに開発の途中で問題をつぶせるため、手戻りを減らせるでしょう。
1,050,000トークンのコンテキスト長があれば、関連するモジュールをまとめて読ませた調査もしやすくなります。修正後は回帰テストまで書かせておくと、同じ問題の再発も防げるはずです。
生成AIを搭載したSaaSについて、詳しく知りたい方は以下の記事も参考にしてみてください。

金融・保険
金融機関や保険会社であれば、ネットバンキングや契約管理など社内で運用するシステムの定期的なペネトレーションテストに役立つでしょう。 攻撃者の視点で弱点を洗い出し、実際に突けるかを検証用の環境で確かめられるのが強みです。
金融の現場では、テストの範囲を厳しく決めて作業することが多いでしょう。GPT-6 Cyberは範囲外に手を出さないよう訓練されているため、こうした進め方と相性がよいといえます。 もちろん、本番環境に近いシステムを扱う場合は、隔離した環境と人の確認を組み合わせることが前提です。
金融業界における生成AI活用について、詳しく知りたい方は以下の記事も参考にしてみてください。
セキュリティ診断・コンサルティング
セキュリティ診断会社では、顧客から明示的な許可を得たシステムの調査に使うことが考えられます。時間のかかるエクスプロイトの検証を任せ、診断員は結果の評価や報告書づくりに集中する分担です。 ただし、Daybreakのアクセス権を顧客に提供したり、顧客向けのサービスに組み込んだりはできません。
自社サービスに組み込みたい場合は、Daybreakのパートナープログラムを通じた相談が必要です。契約前に、利用条件を必ず確認しておきましょう。
他社のセキュリティ特化AIと比べたい方は、以下の記事もあわせてご覧ください。

Xで話題のGPT-6 Cyberの反応
GPT-6 Cyberの発表直後から、X上では実際に使った方の感想や料金への反応が多く投稿されています。ここからは、2026年11月6日時点で目立っていた投稿を紹介します。
先行ユーザーから「これまで使ったものの何光年も先」との声
上記ポストでは、OpenAIがCalifを先行ユーザーとして名前を挙げたことを受け、「今だから言える」として感想が延べられています。 GPT-6 Cyberを「out of this world」と表現し、これまで使ってきたすべてのものより何光年も先を行っていると絶賛しています。
確認した時点で約4万回表示されており、実務で使っている方の生の声として多くの注目を集めました。性能の数字だけでなく、現場の手応えが伝わってくる投稿です。
料金の高さにも注目が集まる
発表の直後には、入力20ドル・出力100ドルという料金にいち早く反応する投稿も見られました。確認した時点で260件以上のいいねが付いています。 GPT-6 Astraの2倍という価格設定は、OpenAIのAPIの中でも高い部類でしょう。
とはいえ、脆弱性の調査は人の手で行うと時間も費用もかかる作業です。1件の重大な脆弱性を早く見つけられれば、十分に元が取れると考える方も多いのではないでしょうか。
日本企業も早く使えるようになってほしいという声
日本のユーザーからは、最初は承認された企業向けの提供になることに触れつつ、日本企業も早く申請して使わせてもらうべきだという投稿がありました。 情報漏えいはもうこりごりという、防御側の本音がにじむ投稿です。
GPT-6 Cyberは、2026年11月時点では一部のDaybreak Red顧客にしか提供されていません。日本企業が使い始めるには、まずDaybreakへの申請が第一歩になるでしょう。
範囲を守る訓練に注目する投稿
セキュリティ用のAIで一番怖いのは、頼んでいないところまで攻撃し始めることではないかと問いかける投稿もありました。 投稿では、GPT-6 Cyberが研究者が決めた範囲の外に手を出さないよう訓練されている点を紹介しています。
性能の高さと同じくらい、範囲を守れるかどうかが導入の決め手になると感じている方は多いはずです。同じ投稿では、利用できるのがAPIとCodexの一部の承認済み顧客だけである点にも触れていました。
GPT-6 Cyberなど生成AIのご相談はWEELへ
GPT-6 Cyberは、脆弱性の発見から検証・修正までを高い精度でこなし、許可された範囲を守る力も大きく伸びたセキュリティ特化モデルです。LinuxやFirefoxで成果を上げており、脆弱性対応のスピードを大きく変える可能性を持っています。
一方で、使えるのはDaybreak Redの承認を受けた顧客だけで、申請や社内体制の準備も欠かせません。生成AIをセキュリティ業務にどう組み込み、どこまで任せるのか。導入を見据えて、今のうちに自社の診断や開発の流れを見直しておきましょう。
弊社では、AI導入を検討中の企業向けに、業務効率化や新しい価値創出を支援する情報提供・導入支援を行っています。最新のAIを活用し、効率的な業務改善や高度な分析が可能です。
「生成AIで新しいプロダクトを作りたい」「もっと本格的に生成AIを業務に組み込みたい」とお考えの方は、ぜひ株式会社WEELにご相談ください。
開発実績として、
・新規事業室での「リサーチ」「分析」「事業計画検討」を70%自動化するAIエージェント
・社内お問い合わせの1次回答を自動化するRAG型のチャットボット
・過去事例や最新情報を加味して、10秒で記事のたたき台を作成できるAIプロダクト
・お客様からのメール対応の工数を80%削減したAIメール
・サーバーやAI PCを活用したオンプレでの生成AI活用
・生徒の感情や学習状況を踏まえ、勉強をアシストするAIアシスタント
などの開発実績がございます。
生成AIを活用したプロダクト開発の支援内容は、以下のページでも詳しくご覧いただけます。
➡︎株式会社WEELのサービスを詳しく見る。
アイデア段階でも構いません。まずは無料相談でお気軽にご相談ください。
➡︎生成AIを活用したプロダクト開発・業務効率化について相談する
「生成AIを社内で活用したい」「生成AIの事業をやっていきたい」という方に向けて、生成AI社内セミナー・勉強会をさせていただいております。
セミナー内容や料金については、ご相談ください。
また、大規模言語モデル(LLM)を対象に、言語理解能力、生成能力、応答速度の各側面について比較・検証した資料も配布しております。この機会にぜひご活用ください。
GPT-6 Cyberのよくある質問