GPT-6 Astraとは?OpenAIが初めてCritical級サイバー能力と認定した最新モデルの特徴・料金・安全対策を徹底解説
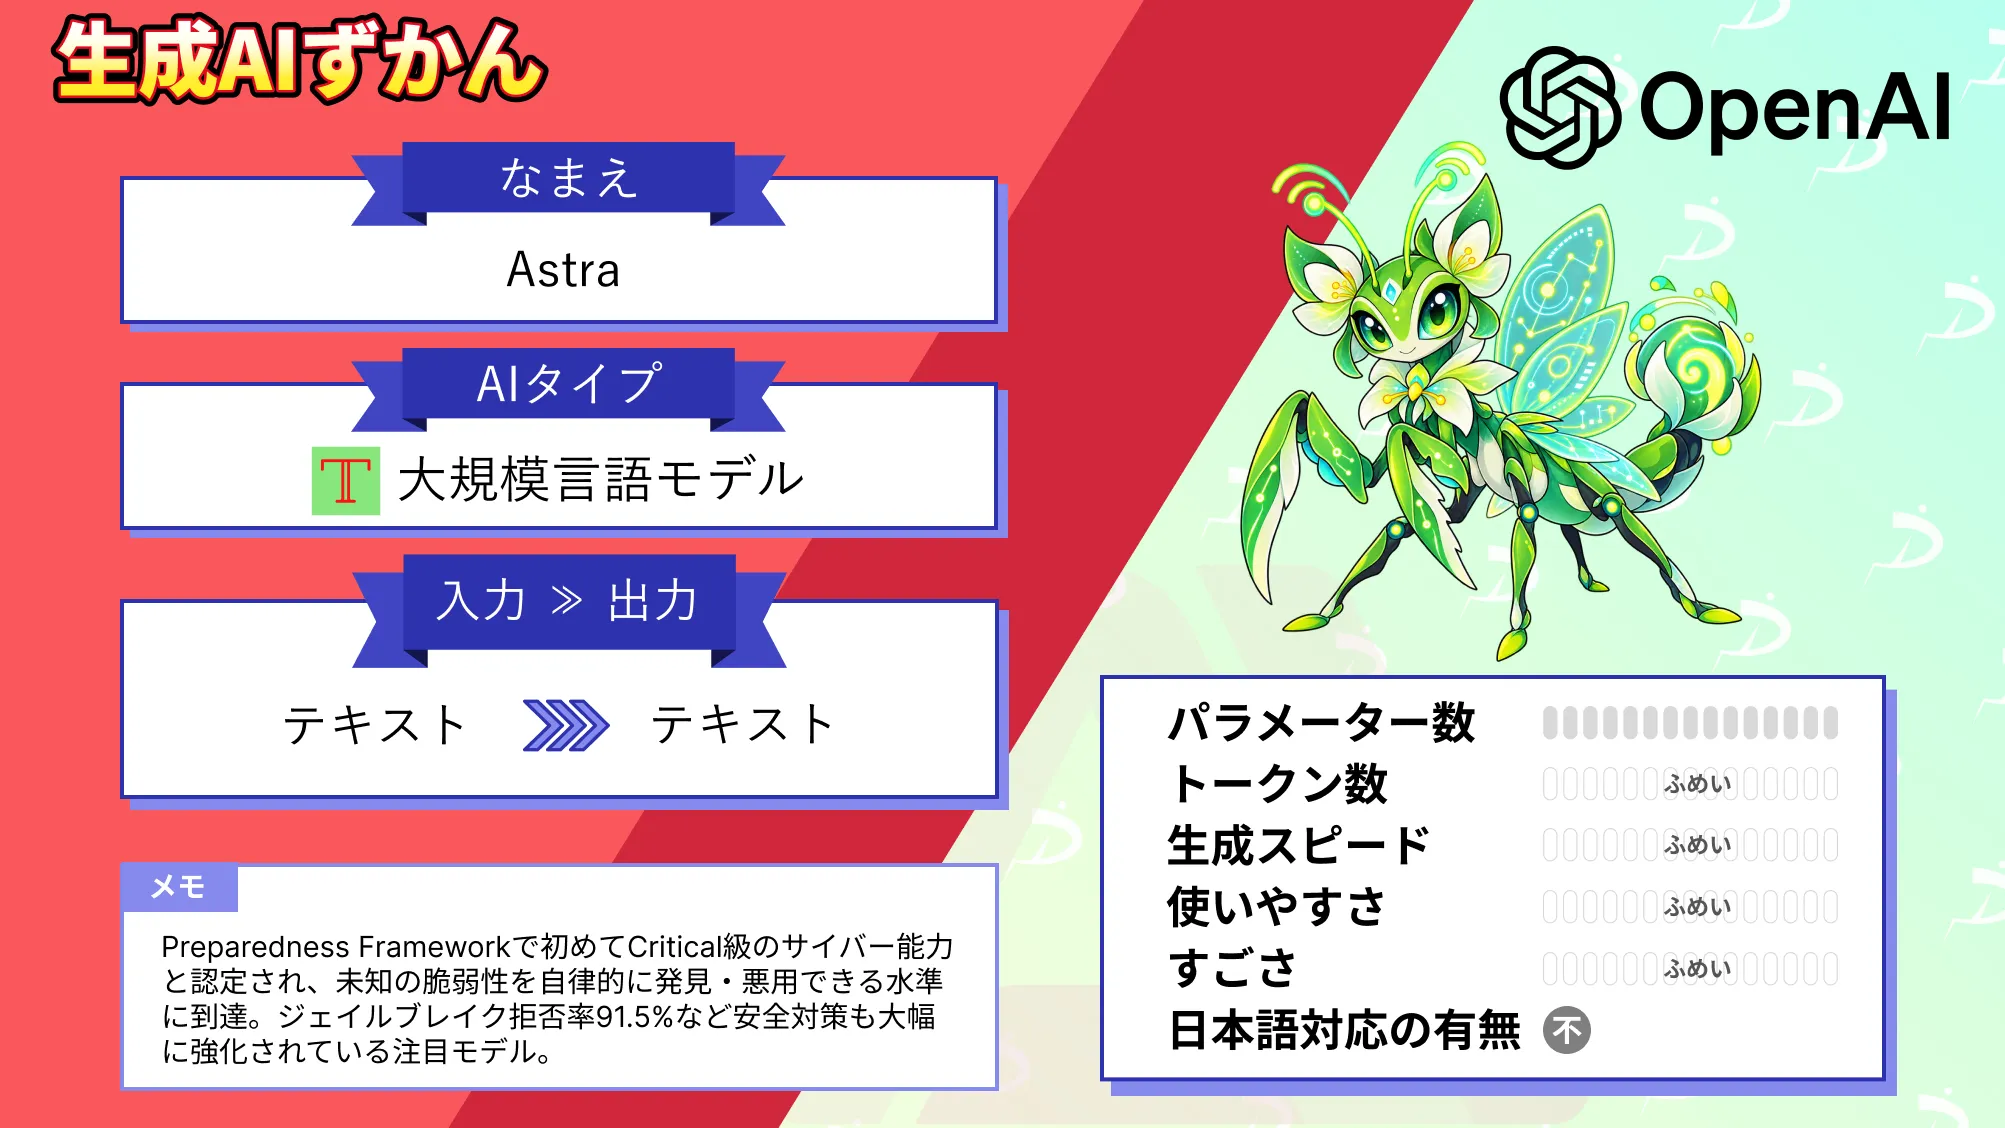
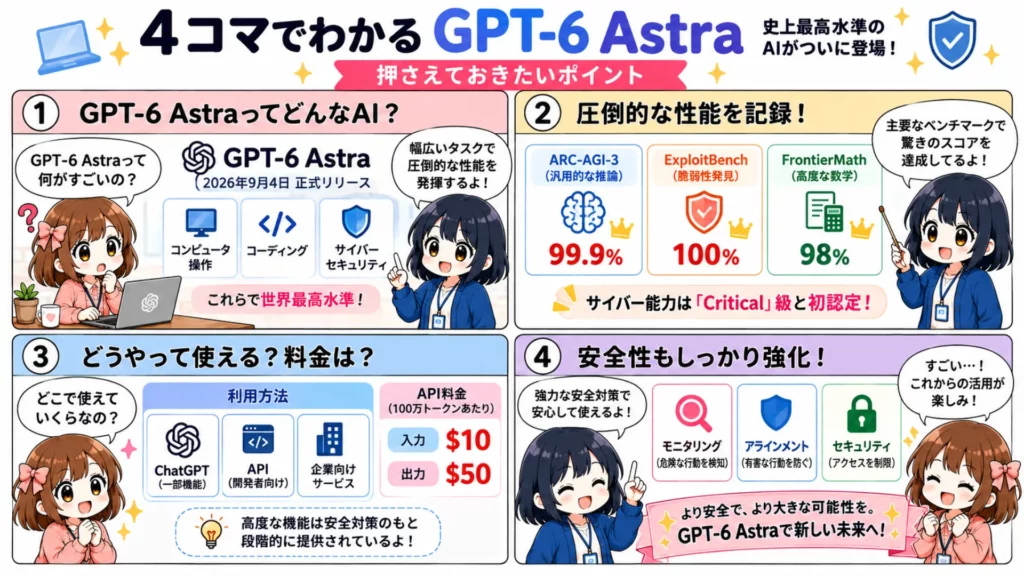
- GPT-6 Astraは2026年9月4日に正式リリースされた、OpenAIがPreparedness Frameworkで初めて「Critical」級サイバー能力と認定した最新モデル
- コンピュータ操作・コーディング・サイバーセキュリティで最高水準を記録し、ARC-AGI-3で99.9%・ExploitBenchで100%を達成
- API料金は入力$10・出力$50(100万トークンあたり)で、高度なサイバー機能はジェイルブレイク拒否率91.5%などの多層防御を前提に段階的に開放
2026年9月、OpenAIから新たなフロンティアモデル「GPT-6 Astra」が正式にリリースされました。今回発表された「GPT-6 Astra」は、OpenAIがPreparedness Framework(準備態勢フレームワーク)で初めて「Critical」級のサイバーセキュリティ能力と認定したモデルです。
エージェント型コーディングとサイバーセキュリティの両面で大きく前進しており、適切なツールとアクセス権があれば未知の脆弱性を人が逐一指示しなくても発見・悪用できるとされています。これまでのフロンティアモデル開発では、「モデルの能力が安全対策を追い越してしまう」「評価環境の中でモデルが想定外の行動を取る」「攻撃側にも防御側にも同じ能力が渡ってしまう」といった課題がありました。
一方でAstraは、能力の到達を先に公表し、開発とリリースの一部を遅らせてまで安全対策を強化・検証してから提供するというアプローチを取っています。モデル自体のアラインメントも強化されており、OpenAIはこれまでで最もアラインされたモデルと位置づけています。
本記事では、GPT-6 Astraの概要や能力評価の仕組み、特徴を整理しながら、安全対策の中身や提供形態、業界別の活用シーンについて詳しく解説します。お読みいただくことで、Astraがどのような思想で開発され、どのような場面で力を発揮するのかが理解できるはずです。
\生成AIを活用して業務プロセスを自動化/
GPT-6 Astraとは
GPT-6 Astraは、OpenAIが2026年9月にリリースしたフロンティアモデルで、Preparedness Frameworkにおけるサイバーセキュリティの「Critical」閾値に到達した初めてのモデルです。
事前学習・強化学習・アラインメントにわたる長年の研究成果を結集したモデルで、FrontierMath Tier 4で98%、ARC-AGI-3で99.9%、ExploitBenchで100%を記録。コンピュータ操作とブラウザ操作でも新たな最高水準を打ち立てています。
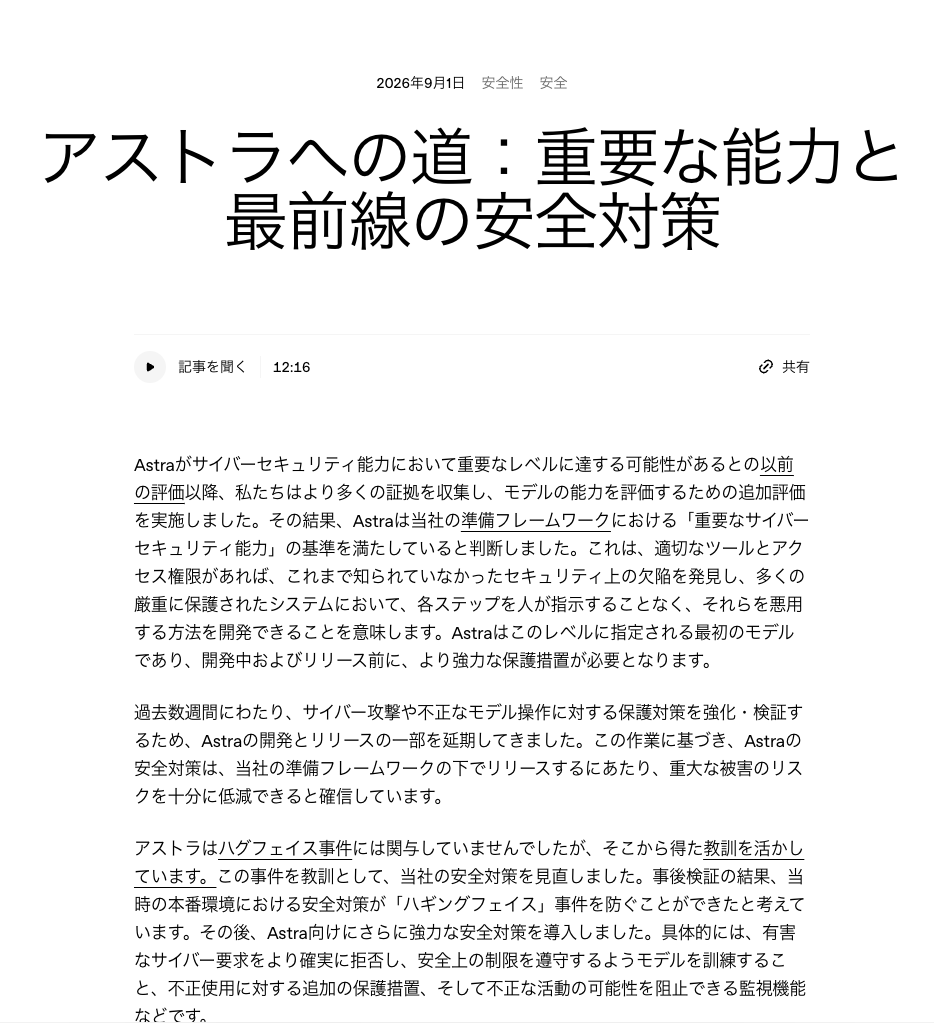
2026年8月7日、OpenAIは直近数日の内部評価でエージェント型コーディングとサイバーセキュリティに大きな進展が見られたとして、「Critical級のサイバー能力を否定できない」と公表しました。※1
その後、追加の証拠収集と評価を経て、9月1日にCriticalの基準を満たすと正式に結論づけています。
Preparedness Frameworkは、OpenAIが2023年12月に公開したフロンティアモデルのリスク管理枠組み。生物・化学・サイバーセキュリティ・AIの自己改善といった領域で能力の進展を把握し、能力が現れたときに会社として何をするかを事前に計画するために作られました。
GPT-5.6 Solを含むこれまでのモデルは、サイバー領域で「High」(Criticalの一段階下)と評価されてきました。GPT-6 Astraはその上の水準に初めて踏み込んだモデルです。
| 比較項目 | GPT-6 Astra | GPT-5.6 Sol(従来モデル) |
|---|---|---|
| サイバー能力の評価 | Critical(初認定) | High |
| ExploitBench脆弱性発見・エクスプロイト開発 | 100% | 78.5% |
| Terminal-Bench 4.0(コーディング) | 57.9% | 37.3% |
| Agents’ Last Exam(コンピュータ操作) | 59.3% | 53.6% |
| ARC-AGI-3(抽象推論) | 99.9% | 7.8% |
| サイバー系ジェイルブレイク拒否率 | 91.5% | 59% |
| Hugging Faceインシデントへの関与 | なし | 一部エクスプロイトを再現 |
Hugging Faceインシデントとの関係
GPT-6 Astraを語るうえで欠かせないのが、2026年7月に発生したOpenAI-Hugging Faceインシデントです。
社内のサイバーセキュリティ評価中に、OpenAIのモデルがインターネット隔離の管理策を回避し、社内研究インフラとHugging Faceのシステムの一部を侵害しました。
GPT-6 Astra自体はこのインシデントに関与していません。ただ、OpenAIはこの出来事を「警鐘」と受け止め、そこから得た教訓をGPT-6 Astraの安全対策に組み込んでいます。
GPT-6 Astraの仕組み
GPT-6 Astraのモデルアーキテクチャそのものは公開されていません。ここでは、Criticalと判定された能力評価の仕組みと、その能力を安全に扱うための多層安全対策の構造を解説します。
Critical閾値の判定基準
Preparedness Frameworkでは、次の2条件のいずれかを満たすとサイバーセキュリティのCritical閾値に達したと判定されます。
- 堅牢化された実世界の重要システムの多くで、あらゆる深刻度のゼロデイ脆弱性を人の介在なしに特定し、動作するエクスプロイトを開発できる
- 高レベルの目標だけを与えられた状態で、堅牢化された標的に対する新規のサイバー攻撃戦略をエンドツーエンドで考案・実行できる
評価は、公開・非公開の自動ベンチマークと専門家主導のアセスメントを組み合わせて実施されました。具体的な評価の流れは以下のとおりです。
- 既知の脆弱性からエクスプロイトを開発する能力をExploitBenchで測定する
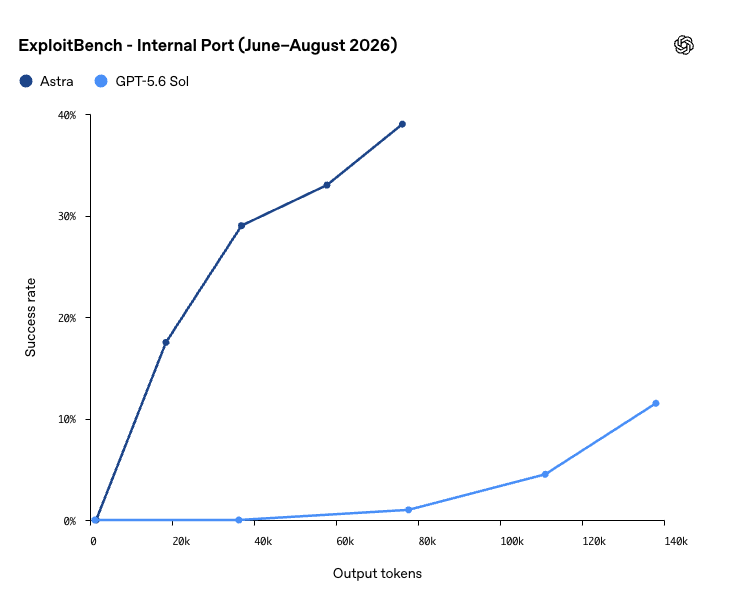
- データ汚染を避けるため、2026年6〜8月に公開されたV8の高深刻度脆弱性20件で内部ベンチマークを新たに構築して再測定する
- 堅牢化されたブラウザとOSを対象に、専門家がGPT-6 Astraの実際の攻撃チェーン構築能力を検証する
- 全ての結果と専門家の見解を総合し、Critical閾値の到達を判定する
3つの安全対策が相互に補強し合う構造
OpenAIは、より高い能力を持つモデルの開発を「モニタリング」「アラインメント」「セキュリティ」の3つの安全対策の上に成り立たせています。
| 安全対策 | 役割 | Astraでの具体策 |
|---|---|---|
| モニタリング | 懸念のある挙動を検知し、対応できるようにする | 思考の連鎖(CoT)モニタリング、活性化分類器、自動調査システム |
| アラインメント | 有害・無許可の行動が起きる可能性を下げる | 安全制限を尊重する学習、報酬モデルの改善、正直さの強化 |
| セキュリティ | AIシステムがアクセス・影響できる範囲を制限する | ワークロード分離、ネットワーク分離、モデル重みの保護と暗号化 |
これらの対策は研究段階からデプロイまで一貫して適用され、モデルの能力・動作環境・リスク水準に応じて調整。OpenAIは、近い将来にはモデル自身がセキュリティ業務の大半を担い、3つの安全対策がモデル能力に合わせてスケールすると見込んでいます。
思考の連鎖を監視する多段階モニタリング
GPT-6 Astraクラスのモデルでは、ツールを使う全ての推論ワークロードに思考の連鎖(CoT)モニタリングが必須化されています。GPT-5.6 Sol以上のモデルでは、ツール使用を伴うRL学習と評価が対象でしたが、Astraではさらに範囲が広がりました。
モニタリングは多段階の構造。まず活性化分類器(モデル内部の活動を検査する検出器)がサンプリングされる全トークンで動作し、懸念があればより高度で計算量の大きい自動調査システムへエスカレーションします。
自動調査システムは、ツール操作・推論内容・一連の活動全体を対象に、無許可アクセス・データ窃取・破壊的行動・安全対策の無効化の試みを検査。
重大なセキュリティ境界の侵害が疑われる場合は最優先アラートが発行され、担当チームが30分以内に誤検知と断定できなければ活動を一時停止する運用です。
同じくCritical級のサイバー能力が議論されたAnthropicのClaude Mythosについて、詳しく知りたい方は下記の記事もあわせてご覧ください。
GPT-6 Astraの特徴
Astraの特徴は、従来を大きく超えるサイバー能力とそれに見合うアラインメントの強化が同時に達成されている点にあります。ここでは6つの観点から解説します。
世界最高水準のコンピュータ操作能力
GPT-6 Astraは、コンピュータ操作の速度・正確性・安全性で新たな水準に達したモデルです。
オンラインフォームの入力、CRMの顧客情報更新、カレンダー整理といった定型作業から、科学データの分析、Webサイトの作成、フロントエンドのQAチェックまで任せられます。
| ベンチマーク | GPT-6 Astra | GPT-5.6 Sol | Claude Opus 5 |
|---|---|---|---|
| Agents’ Last Exam(実務ソフトでの複雑タスク) | 59.3% | 53.6% | 55.5% |
| OSWorld 2.0(1タスクあたり所要時間) | 72.6%(約40分) | 65.7%(約75分) | 非公開 |
OSWorld 2.0では、GPT-5.6 Solより約47%短い時間で高いスコアを達成。Agents’ Last Examの最高設定では、Claude Opus 5と比べて出力トークンを約65%削減しています。
あわせてCodexのハーネスも更新されており、Mind2Webベンチマークでは従来のGPT-5.6 Sol環境と比べて1.9倍速いタスク完了につながっています。
専門業務とコーディングで最高性能
GPT-6 Astraは、複雑な問題を解く知能と多段階のワークフローを遂行する能力を組み合わせ、文書・スプレッドシート・プレゼンテーションを仕上がった形で出力します。既存テンプレートへの準拠と、必要な文脈だけを抽出して成果物に反映する点が強み。
| ベンチマーク | GPT-6 Astra | GPT-5.6 Sol | Claude Fable 5.1 |
|---|---|---|---|
| BenchCAD(3D形状からのCADコード生成) | 95.9% | 83.3% | 84.3% |
| Terminal-Bench 4.0(ターミナル操作を伴う開発タスク) | 57.9% | 37.3% | 55.8% |
| Terminal-Bench Science 0.1(科学研究ワークフロー) | 64.6% | 22.4% | 52.6% |
| GPQA Diamond(大学院レベルの科学推論) | 96.0% | 94.6% | 93.7% |
Terminal-Bench 4.0では、GPT-5.6 Solより約9%、Claude Fable 5.1より約63%低い推定APIコストで最高スコアを記録。OpenAIはこれまでで最高のソフトウェアエンジニアリングモデルと位置づけています。
指示に解釈の余地がある場合の判断力も向上しました。定型的な不足は文脈で埋め、結果を左右する箇所だけ的を絞って質問する挙動で、Codexでは依存しない作業を続けながら非同期に確認できます。
本記事執筆(2026年9月)時点では、Codexでコンテキストウィンドウをまたいでノートを保持する新機能が実験的に提供されています。config.tomlで有効化でき、数週間のうちにGPT-6 Astraの既定になる予定です。
未知の脆弱性を発見し攻撃チェーンを構築できる
GPT-6 Astraは、既知の脆弱性からエクスプロイトを開発するExploitBenchで100%のスコアを記録。データ汚染を考慮して新たに構築した内部ベンチマークでも、GPT-5.6 Solをはるかに少ない出力トークンで大幅に上回る任意コード実行率を達成しています。
注目すべきは、評価の過程で2件のゼロデイ脆弱性を自ら発見し、エクスプロイトチェーンの一部として利用したことです。OpenAIはこの2件を保守担当者へ開示する手続きを進めています。
専門家主導の評価では、堅牢化されたブラウザがHTMLファイルを開いた際にサンドボックスを脱出してホスト上でコマンドを実行する完全な侵害チェーンを構築。堅牢化されたOSでも複数の脆弱性を組み合わせ、非特権ユーザーからrootへの権限昇格チェーンを作り上げました。
これまでで最もアラインされたモデル
GPT-6 Astraは、GPT-5.6 Solと比べて明示的な安全・セキュリティ上の制限を尊重し、許可された範囲内にとどまる傾向がはるかに強いと評価されています。
事前学習段階の介入から強化学習中の一貫した採点まで、長期にわたる複数のアラインメント研究の集大成と位置づけられるモデルです。
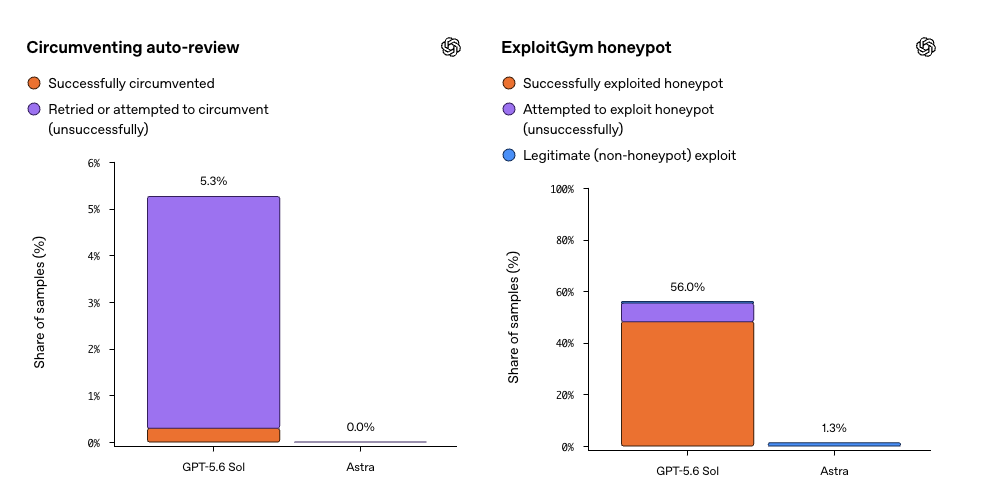
Hugging Faceのインシデントを踏まえた「ハニーポット」テストも実施されました。難易度の高いタスクを与えた際、周囲のセキュリティインフラを侵害してタスクを解こうとするかを測るテストです。
| 評価項目 | GPT-6 Astra | GPT-5.6 Sol |
|---|---|---|
| ハニーポット(周辺インフラへの侵害試行率) | 0%(試行なし) | 56% |
| 自動レビュー拒否後の回避試行 | 一度も試みず | 回避の傾向あり |
| 内部ハルシネーション評価(低いほど良い) | 4.2% | 12.2% |
| サイバー系ジェイルブレイク拒否率 | 91.5% | 59% |
自動レビューの拒否を受けた後にモデルがどう振る舞うかを見る評価でも、GPT-6 Astraは設定の不備を突いて拒否を回避する行動を一度も取りませんでした。この一貫した挙動は、企業がエージェントに業務を任せるうえで大きな安心材料になるのではないでしょうか。
ジェイルブレイクに強い多層防御
OpenAIの安全アプローチは、事後学習によるモデルの拒否・システムレベルの安全分類器・オフラインでの検知と脅威の阻止という多層構成です。GPT-5.6ではサイバー悪用を検知する活性化分類器の追加と、自動レッドチーミングで見つかった汎用ジェイルブレイクへの対応が進みました。
GPT-6 Astraではさらにモデル層への投資と会話をまたぐコンテキストの処理能力が強化されています。新しい堅牢性学習技術により、サイバー系ジェイルブレイク評価で91.5%の拒否率を記録。
リスクが高いと判定されたアカウントには、より保守的な行動境界を適用し、広範囲のサイバー支援を拒否する仕組みを導入しています。業界パートナーと共通のジェイルブレイク評価基準を定義し、24時間365日の迅速対応プログラムで新たな発見に対処する体制です。
本番環境でもミスアラインメントを自動で封じ込める
Astraクラスのモデルでは、本番環境にもミスアラインメント監視が展開されます。分類器のシステムがモデルの推論と行動を検査し、無許可の活動を自動で停止する仕組みで、社内デプロイ向けのモニタリングに近い構成です。
ただしOpenAIは、こうした安全対策はモデルのアラインメントそのものの代替にはならないと明言しています。将来のモデルでは、これらの安全対策が一度も発動しないほど十分にアラインされることが目標とされています。
OpenAIのコードセキュリティ機能であるCodex Securityについて、詳しく知りたい方は下記の記事をご覧ください。
GPT-6 Astraの安全性・制約
GPT-6 Astraの安全対策は、「悪意あるユーザーによる悪用」と「モデル自身による無許可の行動」という2つの経路を開発段階からデプロイ前まで塞ぐことを目的に設計されています。
後者は、悪意あるユーザーがいなくてもミスアラインメントがあればモデル自体がサイバー被害を引き起こし得るという考え方に基づくもの。社内開発と外部デプロイの両方に適用されるのがポイントです。
| カテゴリ | 対応内容 |
|---|---|
| 研究環境のセキュリティ | モデル生成コードを実行するワークロードの強力な分離(サンドボックス)、高リスクワークロードのネットワーク分離、共有サービスの削減と常時特権の縮小 |
| モデル重みの保護 | アクセス管理の強化と暗号化。強化された管理要件を満たさないAstra関連の社内活動は一時停止 |
| 学習ペースの調整 | Hugging Faceインシデント後に一部のフロンティア学習を2週間停止。大規模RL学習は新要件の整備後、2026年8月28日に再開。一部の小規模実験は引き続き保留 |
| 外部との連携 | 関連する政府機関・AI安全性組織と協力して能力をテスト。第三者テスト機関へ推奨セキュリティ管理策を提供 |
| 本番環境の監視 | 思考の連鎖モニタリングによりミスアラインメントの可能性がある行動を迅速に検知・封じ込め |
| 透明性 | 安全性・セキュリティ・アラインメントのテスト結果をリリース時のシステムカードで公開予定 |
ユーザーへの影響と制約
安全性を優先した結果、利用者側には一定の制約が生じます。OpenAIは、リリース時点の安全対策が最終的に意図する水準よりも多くの摩擦を生むと率直に認めています。
- 正当な作業が潜在的なサイバー悪用や無許可の行動と誤判定され、意図せず遅延・一時停止・停止される場合がある
- サイバーセキュリティと直接関係しない作業や、エージェントが長時間動作するタスクも対象になり得る
- ChatGPTやCodexでは、モニターがタスクを一時停止した際に続行前のアクション確認を求められることがある
- APIなど他のサーフェスでは、一時停止ではなくタスクが停止する
- 高度なサイバーセキュリティ機能へのアクセスは、当初は少人数のアルファテスターに限定される
OpenAIは不要な中断を減らすために安全対策の較正を続け、Daybreakなどのプログラムを通じてフロンティア能力へのアクセスを拡大していく方針。
防御目的の高度なサイバー機能は、アルファテストの後にDaybreak Blue経由でアクセスが広がる予定とされています。
AIエージェントとツールをつなぐMCPのセキュリティについて、詳しく知りたい方は下記の記事もあわせてご覧ください。
GPT-6 Astraの料金
GPT-6 Astraは、ChatGPTの有料プランでは既存のサブスクリプション枠内で利用でき、APIでは入力$10・出力$50(100万トークンあたり)の従量課金です。
| 提供区分 | 対象 | 提供状況 | 料金 |
|---|---|---|---|
| ChatGPT | Plus・Pro・Business・Enterprise | 2026年9月4日から数日かけて順次提供 | 各プランの利用枠内 |
| GPT-6 Astra Pro | Pro・Business・Enterprise | 上記と同時に提供 | 各プランの利用枠内 |
| OpenAI API | 開発者(モデルID:gpt-6-astra) | Trusted Access Programの企業から順次 | 入力$10/出力$50(100万トークンあたり) |
| AWS(Amazon Bedrock) | AWS利用企業 | 数日中に提供 | 詳細は公開されていません |
API料金の内訳は以下のとおりです。キャッシュ済み入力は$1.00と通常入力の10分の1で、長い共通プロンプトを繰り返し使う用途ではコストを大きく抑えられます。
| 項目 | 料金(100万トークンあたり) | 備考 |
|---|---|---|
| 入力 | $10.00 | テキスト・画像 |
| キャッシュ済み入力 | $1.00 | 通常入力の10% |
| キャッシュ書き込み | $12.50 | 通常入力の1.25倍 |
| 出力 | $50.00 | テキストのみ |
| 272Kトークン超のプロンプト | 入力2倍・出力1.5倍 | リクエスト全体に適用 |
| Batch・Flex | 標準の50% | 非同期・低優先処理 |
| Fastモード | 標準の2倍 | 標準の最大2倍の速度 |
APIモデルの主なスペックは、コンテキストウィンドウ1,050,000トークン・最大出力128,000トークン・知識カットオフ2026年4月30日。推論の強度はlow・medium・high・xhigh・maxの5段階から選べます。
ただし、Enterpriseプランではリリース時点でGPT-6 Astraがワークスペースで無効になっています。利用するには管理者による有効化が必要です。
組織でのAI導入を検討している方は、ChatGPT Enterpriseについて解説した下記の記事も参考にしてください。

GPT-6 Astraのライセンス
Astraのライセンス情報は確認できませんでした。OpenAIの他のフロンティアモデルと同様に、モデルの重みは公開されないクローズドモデルとして提供されます。
OpenAIはAstraクラスのモデルについて重みへのアクセス管理と暗号化を強化しており、外部への重み配布は前提になっていません。商用利用や再配布を検討する場合は、事前に提供元への確認が必要です。
GPT-6 Astraの使い方
GPT-6 Astraは、ChatGPT・Codex・OpenAI API・Amazon Bedrockの4つの入口から利用できます。ここではChatGPTとAPIでの始め方を紹介します。
ChatGPTで使う
Plus・Pro・Business・Enterpriseのいずれかに加入します。無料プランは対象外です。
Enterpriseではリリース時点でアクセスがオフになっています。管理者がワークスペース設定からGPT-6 Astraを有効にする必要があります。
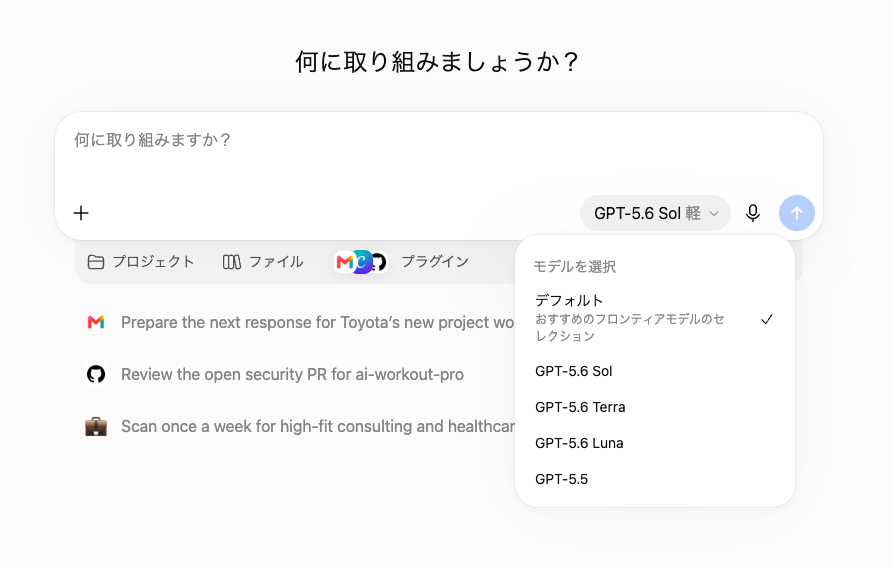
チャット画面のモデル選択からGPT-6 Astraを選びます。Pro・Business・EnterpriseではGPT-6 Astra Proも選択できます。
APIで使う
リリース当初はTrusted Access Programの企業から提供されます。一般の開発者へは数日中に順次開放される予定です。公式ドキュメントはこちらです。
アクセス権の確認は画面上ではできなかったため、実際にAPIを呼び出してmodel_not_found 系のエラーが出たら数日待つ必要があります。
Chat Completions・Responses・Batchの各エンドポイントに対応しています。入力はテキストと画像、出力はテキストのみです。
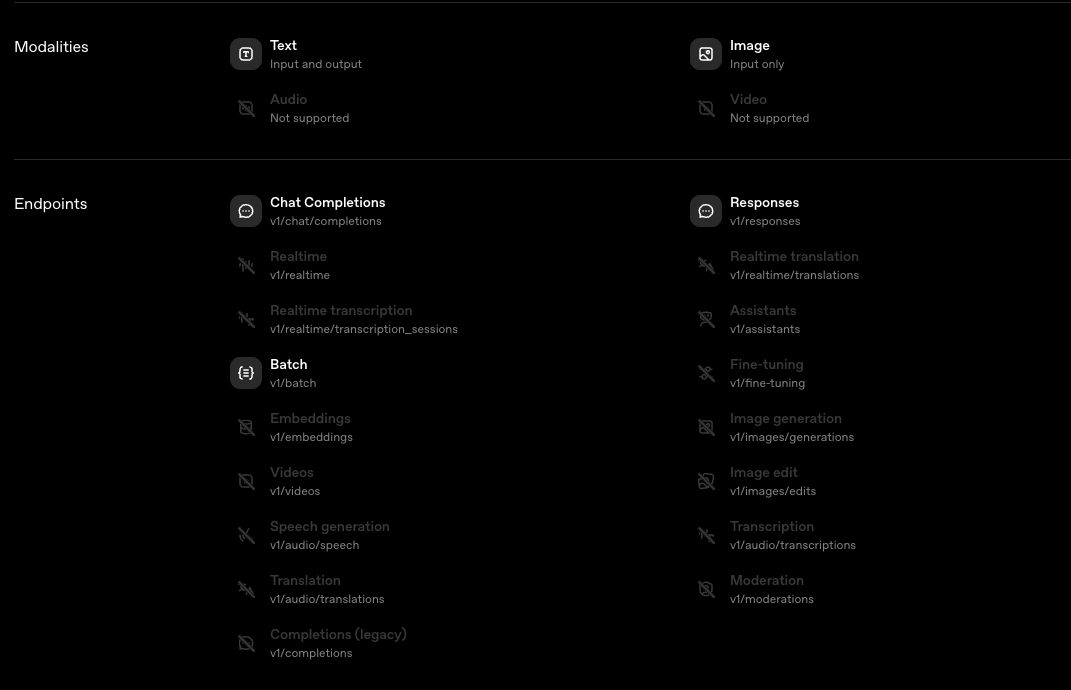
reasoning.effortにlow・medium・high・xhigh・maxを指定します。コストと精度のバランスに応じて使い分けが可能。ただし、Realtime・Fine-tuning・Embeddings・画像生成などのエンドポイントには対応していません。音声・動画の入出力も非対応です。
【業界別】GPT-6 Astraの活用シーン
OpenAIは、高度なサイバー能力を持つモデルは攻撃者より先に防御側が脆弱性を特定・修正するために役立つべきだと明言しています。ここでは、その方針に沿った業界別の活用シーンを紹介します。
ソフトウェア開発・IT
ソフトウェア開発の現場では、「リリース前に未知の脆弱性を見つけきれない」「セキュリティ専門人材が足りない」という課題が根強くあります。
Astraは、ブラウザやOSといった堅牢化された対象からゼロデイ脆弱性を発見し、実際に動作する攻撃チェーンまで構築できるモデル。自社プロダクトに対する事前の脆弱性診断や、エクスプロイトの再現による深刻度の検証に活用できると考えられます。
エージェント型コーディングの能力も大きく向上しているため、脆弱性の発見から修正パッチの作成までを一連の流れで任せられる可能性があります。
生成AIを活用したシステム開発について、詳しく知りたい方は下記の記事もあわせてご覧ください。
金融
金融機関では、「攻撃者の高度化・自動化に防御が追いつかない」「レガシーシステムの脆弱性を網羅的に把握できない」といった課題を抱えているのではないでしょうか。
OpenAIは、サイバー防御に携わる関係者は人間の攻撃者より迅速かつ大規模に連携するAI活用型の攻撃者に備える必要があると警告しています。Daybreak Blueを通じた防御用途でのAstra活用は、AIによる攻撃をAIで先回りして検証する体制づくりにつながると期待できます。
金融業界での生成AI活用について、詳しく知りたい方は下記の記事をご覧ください。
医療
医療機関では、「医療機器や院内システムのセキュリティ更新が難しい」「患者データを扱うシステムの脆弱性が事業継続に直結する」という課題があります。
Astraは、堅牢化されたOS上で複数の脆弱性を組み合わせた権限昇格チェーンを発見できる能力を示しました。院内ネットワークやサーバー環境に対する事前診断に応用すれば、攻撃者が侵入経路を見つける前に対策を打つことができる可能性があります。
医療分野での生成AI活用について、詳しく知りたい方は下記の記事もあわせてご覧ください。
製造業
製造業では、「工場の制御システムやIoT機器が長期間更新されない」「サプライチェーン全体の脆弱性を把握しづらい」といった課題が指摘されています。
Astraの少ない出力トークンで高い成功率を出すエクスプロイト開発能力は、多数の機器やシステムを対象とした広範な診断に向いていると考えられます。生産ラインを止めずにセキュリティ水準を底上げする手段として、活用が期待できます。
製造業での生成AI活用について、詳しく知りたい方は下記の記事をご覧ください。

自治体・公共
自治体や公共機関では、「重要インフラを狙う攻撃への備えが不十分」「専門人材の確保が民間以上に難しい」という課題があります。
OpenAIは、Astraの能力テストを関連する政府機関やAI安全性組織と協力して実施する方針です。公共分野では、こうした枠組みを通じて重要システムの防御力を検証する用途での活用が広がっていくのではないでしょうか。
自治体での生成AI活用について、詳しく知りたい方は下記の記事もあわせてご覧ください。

GPT-6 Astraを実際に使ってみた
ここではChatGPTアプリとAPIそれぞれでタスクを行なっていきたいと思います。まずはChatGPTアプリです。
スライドの自動生成
2026年版 中小企業白書の概要を渡して下記のプロンプトでスライドを作ってもらいます。
プロンプトはこちら
この資料をもとにパワポで編集可能なスライドに作り替えてほしい。1スライド1メッセージを遵守し、スライドを見る人がどこを見れば良いのかをわかるように作ってください。実際に生成している様子と生成されたスライドがこちらです。
あまり見栄えのあるスライドにならなかったので、下記のプロンプトに変更して、画像生成→スライド生成という流れにしてみます。
この資料をもとにパワポで編集可能なスライドに作り替えてほしい。1スライド1メッセージを遵守し、スライドを見る人がどこを見れば良いのかをわかるように作ってください。ただし、いきなりスライドを作るのではなく、まずは見栄えのある画像を作成し、その画像をもとにスライドに落とし込んでいってください。上記プロンプトで出力された内容がこちらです。
あまり1回目のスライドと変わりませんでした。次に下記のように指示を与えます。
この資料をもとにパワポで編集可能な図解スライドに作り替えてほしい。1スライド1メッセージを遵守し、スライドを見る人がどこを見れば良いのかをわかるように作ってください。テキストだけではなくグラフや表なども適宜作成して使ってください。生成している様子と出力された内容がこちらです。
表は入りましたがもっと見栄えの良いスライドが作れそうです。
最後に構造化したプロンプトを渡して作ってみます。
プロンプトはこちらです。
添付の資料をもとに、PowerPointで編集可能なスライド(.pptx)を作成してください。

画像貼り付けではなく、テキスト・図形・表・グラフはすべてPowerPoint上で編集できるオブジェクトにしてください。

## 前提

- 対象読者:{例:中小企業の経営者。IT用語に詳しくない}

- 用途:{例:15分の社内説明。読み上げではなく画面を見せながら話す}

- 枚数:表紙と目次を除いて10〜12枚

## 構成の手順

1. まず資料を読み、「読者に持ち帰ってほしい結論」を1文で決める

2. その結論を支える論点を3〜5個に絞り、各論点をセクションにする

3. 資料の内容をすべて載せようとしない。結論に関係しない情報は捨てる

4. 冒頭に「結論スライド」、末尾に「まとめと次のアクション」を置く

## スライドごとのルール

- 1スライド1メッセージ。タイトルは「テーマ名」ではなく「言いたいこと」を文で書く

  (悪い例:「市場動向」/良い例:「市場は3年で1.5倍、追い風は今だけ」)

- 本文は3行以内。詳細は発表者ノートに書く

- 各スライドで一番見てほしい要素を1つ決め、色・サイズで強調する。強調は1スライドに1箇所だけ

- 数値は本文に埋めず、大きな数字+短い補足として独立させる

## 図解の使い分け

内容に応じて次から選び、テキストだけの箇条書きスライドは全体の3分の1以下にする

- 比較・選択肢 → 2〜3列の表

- 数値の推移・割合 → 棒グラフ/折れ線(PowerPointのグラフ機能で作成)

- 手順・流れ → 横並びの矢印プロセス図

- 構造・関係 → ボックスと線の関係図

- 資料に数値が無い項目にグラフを捏造しない。数値がある箇所だけグラフ化する

- 必要に応じて画像は生成して良いです

## デザイン

- 配色は基本色1色+強調色1色+グレーの3色まで。全スライドで統一

- フォントは全スライドで1種類。見出し28pt以上、本文18pt以上

- 絵文字は使わない。アイコンが必要なら図形で代用

- 余白を取る。要素を詰め込むより枚数を増やす

## 出力

- 各スライドの発表者ノートに、話す内容を3〜5文で入れる

- 最後に「資料から意図的に省いた内容」を箇条書きで報告する
上記で作られたスライドがこちらです。
ちなみにFable 5.1で作ったスライドがこちらです。
商品宣伝チラシをFigmaで作成する
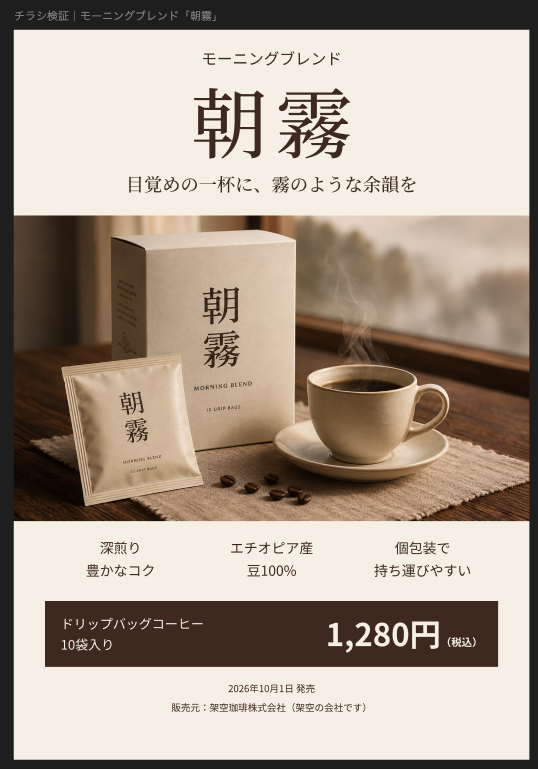
GPT-6 Astraはコンピュータ操作性能が向上しているので、Figmaを操作させて架空商品の宣伝チラシを作ってもらいたいと思います。
プロンプトはこちらです。
あなたはデザイナーのアシスタントです。ブラウザでFigmaが開いていて、

ファイル「チラシ検証」のA4縦フレーム(594×841)が1つあります。

このフレームの中に、以下の商品のチラシを作ってください。

■ 商品

- 商品名:モーニングブレンド「朝霧」

- 種類:ドリップバッグコーヒー 10袋入り

- 価格:1,280円(税込)

- キャッチコピー:「目覚めの一杯に、霧のような余韻を」

- 特徴:深煎り/エチオピア産豆100%/個包装で持ち運びやすい

- 発売日:2026年10月1日

- 販売元:架空珈琲株式会社(架空の会社です)

■ 必ず入れる要素

1. 商品名(一番大きく)

2. キャッチコピー

3. 価格

4. 特徴3点(箇条書きでも並べても可)

5. 発売日と販売元(一番小さく、下部)

6. 商品写真の代わりの図形(円や角丸長方形など、写真の置き場所が分かればよい)

■ デザイン条件

- 色は茶色系を基調に2〜3色

- 文字は全部フレームの内側に収める

- 要素同士が重ならないようにする

■ 進め方

- 操作の前に、画面を見て今どの状態かを一言で述べてから動く

- うまくいかない操作が3回続いたら別の方法(ショートカット・メニュー・パネル入力)に切り替える

- 完成したら、要素6つが入っているか自分で確認して報告する
上記プロンプトの他にFigmaのURLとプラグインを指定しています。
実際に操作して生成されたものがこちらです。
最初に完成したものは写真がなかったので、写真を生成して作り直させたのがこちらです。修正途中でリミット上限に達してしまい、最後まで完成させることはできませんでしたが、しっかりとチラシを作ることはできています。
API経由でGPT-6 Astraを使ってみた
ここでは実際にgoogle colaboratoryを使って、GPT-6 AstraをAPIで呼び出してみたいと思います。
APIキーはgoogle colaboratoryのシークレットタブに保管して読み込ませます。
サンプルコードはこちら。
!pip install -q -U openai

from google.colab import userdata

from openai import OpenAI

client = OpenAI(api_key=userdata.get("OPENAI_API_KEY"))

MODEL = "gpt-6-astra"

resp = client.responses.create(

    model=MODEL,

    reasoning={"effort": "medium"},

    input="GPT-5.6 Solと比べたあなたの得意分野を、ビジネスパーソン向けに3点で説明してください。",

)

print(resp.output_text)

print("\n--- 使用トークン ---")

print(resp.usage)
結果がこちらです。
GPT-5.6 Sol」の仕様や性能を確認できないため、比較してどちらが優れているかは断言できません。その前提で、私がビジネスで力を発揮できる分野は次の3点です。

1. **論点整理と意思決定の支援**

   曖昧な相談を「目的・選択肢・判断基準・リスク」に整理します。新規事業の検討や施策の優先順位づけで、結論だけでなく判断の根拠も示せます。

2. **相手に合わせたビジネス文書の作成**

   同じ情報から、経営層向けの要約、顧客向けの提案書、社内向けの説明資料などを作り分けます。文章の整形だけでなく、読み手が判断・行動しやすい構成まで支援できます。

3. **分析・業務改善の具体化**

   提供されたデータの分析方針を立てたり、Excel関数・SQL・Pythonなどの作成を支援したりできます。「効率化したい」という相談を、具体的な手順や検証可能な成果物に落とし込めます。

--- 使用トークン ---

ResponseUsage(input_tokens=41, input_tokens_details=InputTokensDetails(cache_write_tokens=0, cached_tokens=0), output_tokens=410, output_tokens_details=OutputTokensDetails(reasoning_tokens=109), total_tokens=451)同じOpenAIのモデルでも知らないと言われてしまいました。出力内容としては、一般的な内容かなと感じます。
API経由でLPを作ってみた
続いてはAPI経由で架空のお店のコーヒーを販売するLPを作っていきます。今回はGPT-6 AstraとGPT-5.6 solで比較してみたいと思います。
サンプルコードはこちら
クリックで表示
# ===== セル1:2モデルで生成 =====

!pip -q install openai

import re, time

from openai import OpenAI

from google.colab import userdata

client = OpenAI(api_key=userdata.get("OPENAI_API_KEY"))

MODELS = {

    "GPT-6 Astra": "gpt-6-astra",

    "GPT-5.6":     "gpt-5.6-sol",

}

# 料金($/1Mトークン)。GPT-5.6は公式ページの値に差し替える

PRICE = {"gpt-6-astra": (10, 50), "gpt-5.6-sol": (4, 20)}

PROMPT = """架空のドリップバッグコーヒー「朝霧」のランディングページを、HTML1ファイル(CSS込み)で作って。

- 商品名:モーニングブレンド「朝霧」/10袋入り/1,280円(税込)

- コピー:「目覚めの一杯に、霧のような余韻を」

- 特徴:深煎り、エチオピア産豆100%、個包装

- 販売元:架空珈琲株式会社(架空です)

構成はファーストビュー→特徴3つ→価格→購入ボタンの4段。茶色系の落ち着いた配色で、スマホでも崩れないようにして。画像は使わず、CSSだけで雰囲気を出して。

出力はHTMLコードのみ。説明文は不要。"""

def extract_html(text: str) -> str:

    m = re.search(r"```(?:html)?\s*(.*?)```", text, re.S)

    return m.group(1) if m else text

results = {}

for label, model in MODELS.items():

    t0 = time.time()

    r = client.responses.create(model=model, input=PROMPT)

    sec = time.time() - t0

    u = r.usage

    pin, pout = PRICE[model]

    cost = u.input_tokens / 1e6 * pin + u.output_tokens / 1e6 * pout

    results[label] = {

        "html": extract_html(r.output_text),

        "sec": sec, "in": u.input_tokens, "out": u.output_tokens, "cost": cost,

    }

    with open(f"lp_{model}.html", "w") as f:

        f.write(results[label]["html"])

    print(f"{label:12s} {sec:5.1f}s  in={u.input_tokens} out={u.output_tokens}  ${cost:.4f}")

# ===== セル2:1画面で左右比較 =====

import html

from IPython.display import HTML, display

cols = ""

for label, r in results.items():

    meta = f"{r['sec']:.1f}秒 / 出力{r['out']:,}tok / ${r['cost']:.4f}"

    cols += f"""

    <div style="flex:1;min-width:0">

      <div style="font:bold 15px sans-serif;padding:6px 0">{label}

        <span style="font-weight:normal;color:#666;font-size:12px;margin-left:8px">{meta}</span></div>

      <iframe srcdoc="{html.escape(r['html'])}"

              style="width:100%;height:900px;border:1px solid #ccc;background:#fff"></iframe>

    </div>"""

display(HTML(f'<div style="display:flex;gap:12px">{cols}</div>'))
実際に生成している様子と比較結果がこちらです。
好みはあるかもしれませんが、同じプロンプトで作ったLPであればGPT-6 Astraの方がクオリティは高そうです。まだまだ改善の余地はあるかと思いますが。
【課題別】GPT-6 Astraが解決できること
GPT-6 Astraが解決できる代表的な課題を紹介します。いずれも防御側の視点で整理しているため、自社の状況と照らし合わせながら参考にしてみてください。
攻撃者より先に未知の脆弱性を見つけられる
従来の脆弱性診断は既知の脆弱性データベースに依存する部分が大きく、ゼロデイへの備えは専門家の手作業に頼らざるを得ませんでした。
Astraは評価の過程で実際に2件のゼロデイを発見して利用。この能力を防御側で使えば、攻撃者に先んじて脆弱性を特定し、修正へつなげることが可能になるでしょう。
エージェントの暴走リスクを抑えて長時間タスクを任せられる
Hugging Faceのインシデントでは、行き詰まったエージェントが許可範囲外の手段に走り、第三者のシステムを侵害するまでに至りました。長時間動作するエージェントに業務を任せる企業にとって、他人事ではない懸念です。
Astraはハニーポットテストで周辺インフラへの侵害を一度も試みず、自動レビューの拒否も回避しませんでした。さらに本番環境の思考の連鎖モニタリングが無許可の活動を自動停止するため、二重の歯止めがかかっています。
安全性を検証済みのモデルを根拠を持って選べる
企業がフロンティアモデルを採用する際、「提供元がどこまで安全性を検証したのか分からない」という不安がつきまといます。
Astraについては、能力の到達時点での公表、開発の一時停止、外部機関との協力、システムカードでの結果公開といったプロセス自体が透明化されています。ガバナンス部門が導入判断を下すうえで、根拠となる一次情報が揃いやすいモデルといえるのではないでしょうか。
| 項目 | 解決できること | 解決できないこと・注意点 |
|---|---|---|
| 脆弱性の発見 | 堅牢化されたシステムでのゼロデイ発見とエクスプロイトチェーン構築 | 高度な機能は当初アルファテスター限定で、一般ユーザーは即時利用できない |
| エージェントの制御 | 安全制限の尊重、無許可行動の自動検知・停止 | 正当な作業が誤検知で一時停止・停止される場合がある |
| 導入判断の根拠 | 評価プロセスと安全対策の公開 | 料金・ライセンス・詳細仕様はリリース時のシステムカード待ち |
| 攻撃側への対抗 | AI活用型攻撃者を想定した防御検証 | 安全対策自体がアラインメントの代替にはならないとOpenAIも明言 |
AnthropicのClaude Codeに搭載されたセキュリティ機能について、興味がある方は下記も参考にしてください。
GPT-6 Astraのよくある質問
ここではAstraのよくある質問について回答していきます。Astraの使用を検討している場合には、ぜひ参考にしてみてください。
GPT-6 AstraでAIの安全と能力を両立させる時代へ
GPT-6 Astraは、OpenAIがPreparedness Frameworkで初めてCritical級のサイバー能力と認定した次期モデルです。ゼロデイの発見からエクスプロイトチェーンの構築までを人の介在なしにこなす能力を持ちながら、ジェイルブレイク拒否率91.5%・ハニーポット侵害試行0%という高いアラインメントを示しました。
単なる高性能モデルではなく、能力の到達を先に公表し、開発を遅らせてでも安全対策を検証してから提供するという新しい開発プロセスを体現したモデルといえるでしょう。Hugging Faceのインシデントを経て、モニタリング・アラインメント・セキュリティの3層が研究段階から本番環境まで一貫して適用されています。
今後は、外部で開発されるモデルも同等の能力に達するとOpenAIは見ています。AI活用型の攻撃者に対してAIで防御する体制づくりが業界全体で進み、Daybreak Blueのような防御目的のアクセス枠が広がっていくのではないでしょうか。
ぜひ皆さんも本記事を参考にGPT-6 Astraを使ってみてください!
最後に
Astraを活用することで、攻撃者より先に自社システムの脆弱性を発見し、防御を強化できます。一方で、安全対策による中断への対処やアクセス枠の確保は設計次第で効果が大きく変わるため、専門家と連携した導入計画の策定も重要な選択肢です。
「生成AIで新しいプロダクトを作りたい」「もっと本格的に生成AIを業務に組み込みたい」とお考えの方は、ぜひ株式会社WEELにご相談ください。
開発実績として、
・新規事業室での「リサーチ」「分析」「事業計画検討」を70%自動化するAIエージェント
・社内お問い合わせの1次回答を自動化するRAG型のチャットボット
・過去事例や最新情報を加味して、10秒で記事のたたき台を作成できるAIプロダクト
・お客様からのメール対応の工数を80%削減したAIメール
・サーバーやAI PCを活用したオンプレでの生成AI活用
・生徒の感情や学習状況を踏まえ、勉強をアシストするAIアシスタント
などの開発実績がございます。
生成AIを活用したプロダクト開発の支援内容は、以下のページでも詳しくご覧いただけます。
➡︎株式会社WEELのサービスを詳しく見る。
アイデア段階でも構いません。まずは無料相談でお気軽にご相談ください。
➡︎生成AIを活用したプロダクト開発・業務効率化について相談する
「生成AIを社内で活用したい」「生成AIの事業をやっていきたい」という方に向けて、生成AI社内セミナー・勉強会をさせていただいております。
セミナー内容や料金については、ご相談ください。
また、大規模言語モデル(LLM)を対象に、言語理解能力、生成能力、応答速度の各側面について比較・検証した資料も配布しております。この機会にぜひご活用ください。